Amenzi NIS2 nu mai sunt un subiect teoretic. DNSC a anunțat că a început procedurile pentru primele sancțiuni, iar acestea vizează deocamdată organizațiile care nu și-au îndeplinit obligația de înregistrare. Pentru lipsa notificării, sancțiunea poate ajunge la 500.000 de lei.
Mai jos vezi cât de mari pot fi amenzi NIS2, pentru ce încălcări se aplică, cine răspunde în organizație și cum reduci riscul înainte de un control. Primul pas durează două minute și este gratuit.
Pe scurt
Pentru lipsa notificării către DNSC, sancțiunea poate ajunge la 500.000 de lei.
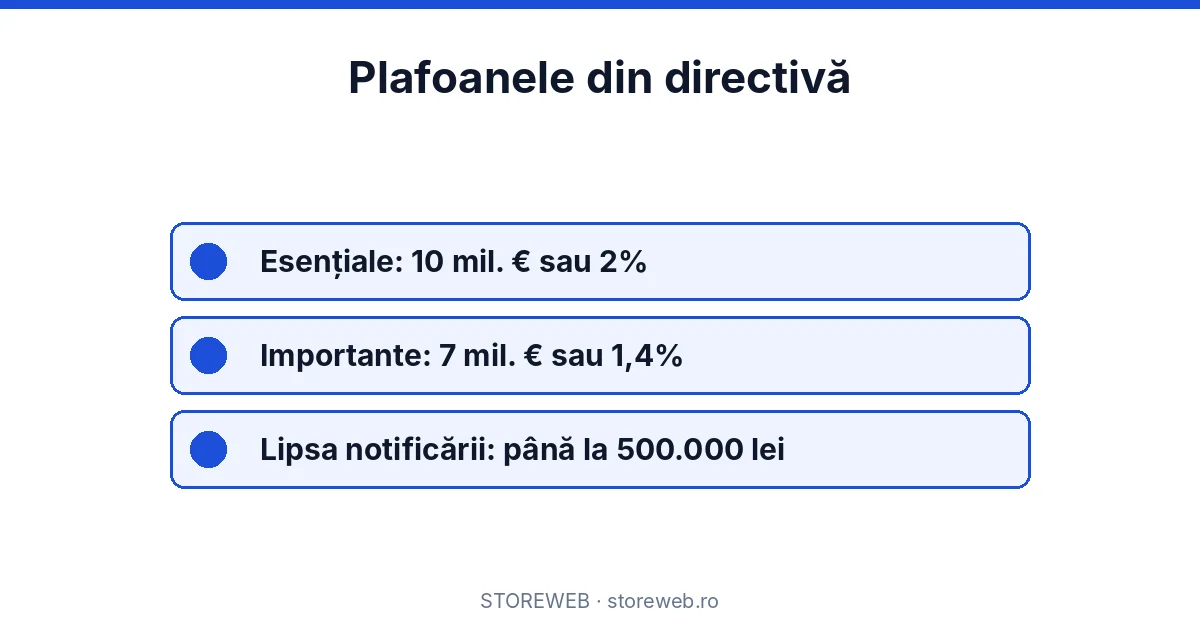
Directiva fixează plafoane de cel puțin 10 milioane de euro sau 2% din cifra de afaceri pentru entitățile esențiale și 7 milioane de euro sau 1,4% pentru cele importante.
Răspunderea nu rămâne la IT: conducerea aprobă și supraveghează măsurile.
GRATUIT, ÎN DOUĂ MINUTE
Intră firma ta sub NIS2?
Scrii CUI-ul și vezi din datele ANAF încadrarea orientativă, termenele DNSC și nivelul de cerințe. La cerere primești raportul PDF și calendarul termenelor.
Verifică firma după CUICuprins
Cât de mari pot fi amenzi NIS2
Directiva NIS2 stabilește plafoane de cel puțin 10 milioane de euro sau 2% din cifra de afaceri mondială anuală pentru entitățile esențiale, în funcție de care valoare este mai mare. Pentru entitățile importante, plafonul este de cel puțin 7 milioane de euro sau 1,4% din cifra de afaceri.
Acestea sunt limite maxime pentru încălcări grave, nu amenzi NIS2 aplicate automat. DNSC a precizat că, într-o primă etapă, aplică valori din zona inferioară a grilelor de amendă. Asta nu înseamnă că riscul e mic: și zona inferioară doare la o firmă mijlocie.
Pentru ce se aplică amenzi NIS2
Obligațiile cu termen
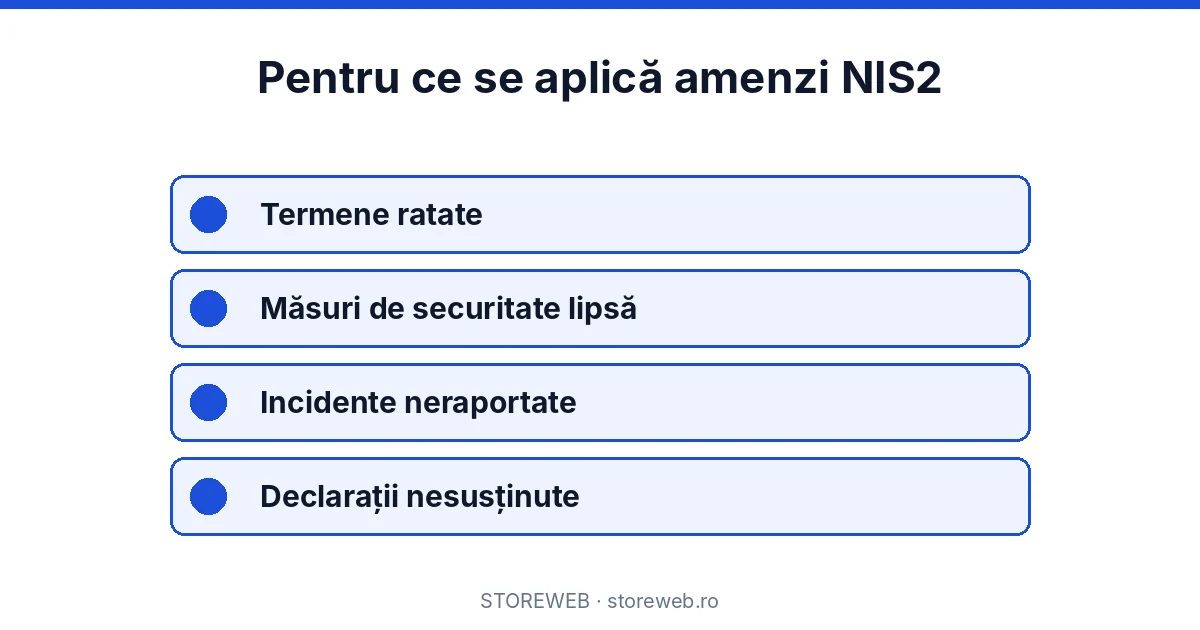
Cele mai ușor de constatat sunt termenele: înregistrarea la DNSC, desemnarea responsabilului de securitate cibernetică, evaluarea de risc ENIRE@RO, autoevaluarea și, pentru entitățile esențiale, planul de măsuri. Un termen ratat se vede imediat.
Măsurile de securitate
Urmează măsurile de gestionare a riscurilor din Ordinul DNSC nr. 1/2026, care trebuie aplicate și dovedite. Aici contează diferența dintre ce ai declarat și ce găsește controlul.
Raportarea incidentelor
Un incident semnificativ neraportat în 24 de ore, sau raportat cu date incomplete, poate deveni temei de sancțiune chiar dacă incidentul în sine a fost gestionat bine tehnic.
Cine răspunde pentru amenzi NIS2 în organizație
NIS2 mută securitatea cibernetică la nivelul conducerii. Organele de conducere aprobă măsurile de gestionare a riscurilor, supraveghează aplicarea lor și pot răspunde pentru încălcări. Membrii conducerii trebuie să urmeze cursuri de formare, iar organizația trebuie să ofere instruire regulată și personalului.
În practică, un director nu mai poate spune că securitatea este treaba departamentului IT. Deciziile despre buget, prioritățile de remediere și acceptarea riscurilor trebuie să lase urme scrise.
EVALUARE NIS2
Află unde ești expus înainte de un control
Verificăm încadrarea, termenele și măsurile față de cerințele DNSC și îți dăm constatările, prioritățile și planul de remediere, gata de pus în lucru.
Cere o evaluare NIS2Cum arată un control DNSC
DNSC are atribuții de supraveghere: poate cere informații și documente, poate face verificări și poate dispune măsuri de remediere cu termen. Constatările se compară cu ce ai declarat în notificare, în evaluarea de risc și în autoevaluare.
Diferențele mari între declarații și realitate sunt cele mai greu de explicat. Despre riscurile combinate GDPR și NIS2 am scris și în articolul despre nerespectarea GDPR și NIS2.
Cum eviți amenzi NIS2 în trei pași
Primul pas este să afli sigur dacă firma intră sub lege. Verificarea NIS2 după CUI îți spune asta gratuit, din datele ANAF.
Al doilea este să recuperezi orice termen ratat, cât mai repede și cu date corecte. O organizație care își corectează singură situația are o poziție mult mai bună.
Al treilea este să ai dovezi pentru ce declari. O autoevaluare susținută de documente și de configurări verificate cântărește mult mai mult decât una completată optimist.
Costul real nu este doar amenda
Pentru multe firme, riscul mai mare decât amenzi NIS2 este pierderea clienților. Organizațiile reglementate cer tot mai des furnizorilor dovezi de conformare, iar o firmă care nu le poate oferi pierde contracte. La asta se adaugă costul unui incident real: oprirea activității, recuperarea datelor și încrederea clienților.
Exemple de situații cu risc mare de sancțiune
O firmă care intră clar sub NIS2 și nu s-a înregistrat deloc se află exact în ținta primelor proceduri anunțate de DNSC. Este cel mai simplu de constatat și cel mai ușor de evitat.
O organizație care a declarat la autoevaluare că face backup testat lunar, dar nu are niciun raport de restaurare, riscă să fie judecată nu doar pentru măsura lipsă, ci și pentru declarația nesusținută.
O companie care a avut un incident cu servicii oprite o zi și nu a trimis avertizarea timpurie are o problemă dublă: incidentul în sine și raportarea ratată.
Toate trei situațiile au aceeași soluție: date corecte, dovezi organizate și proceduri scrise dinainte.
Ce primești concret când lucrezi cu noi
Primești, în prima etapă, verificarea încadrării și lista termenelor ratate sau care curg acum. Dacă notificarea lipsește, o pregătim cu prioritate.
Apoi primești evaluarea NIS2 cu constatările ordonate după gravitate și planul de remediere. Conducerea vede clar ce risc există, ce costă eliminarea lui și în ce ordine se lucrează.
Totul este documentat, ca la un control să poți arăta nu doar ce ai făcut, ci și când și de ce.
Cum te ajută STOREWEB
Pornim de la verificarea gratuită după CUI, apoi verificăm încadrarea, termenele și măsurile față de cerințele DNSC. Primești constatările, prioritățile și planul de remediere, gata de aprobat de conducere. Dacă ai ratat notificarea, o pregătim primii, pentru că este obligația urmărită acum de DNSC.
Lucrăm din 2008 cu servere, rețele și date ale firmelor și instituțiilor din toată România, așa că verificăm direct configurările, nu doar documentele. Asta contează exact acolo unde se văd diferențele dintre ce declari și ce găsește un control.
Sancțiuni DNSC: ce poate dispune autoritatea pe lângă amendă
Sancțiuni DNSC nu înseamnă doar amenzi. Autoritatea poate cere informații și documente, poate dispune măsuri de remediere cu termen, poate cere audituri și poate obliga organizația să informeze clienții afectați. Pentru încălcări grave și repetate, legislația prevede și măsuri care privesc conducerea.
Pentru o firmă, aceste măsuri pot costa mai mult decât amenzi NIS2 în sine: timp de management, consultanță în regim de urgență și presiune din partea clienților.
Cum se stabilește valoarea amenzilor NIS2
La stabilirea sancțiunii contează gravitatea încălcării, durata ei, eventualele incidente produse, prejudiciile, gradul de cooperare și măsurile luate pentru remediere. Organizațiile care au recunoscut și corectat problema din proprie inițiativă sunt într-o poziție mai bună.
Asta înseamnă că două firme cu aceeași încălcare pot primi amenzi NIS2 diferite, în funcție de cum au reacționat. Documentarea deciziilor și a remedierilor contează.
Amenzi NIS2 pentru furnizori și subcontractori
Firmele care nu intră direct sub lege nu primesc amenzi NIS2, dar pot pierde contracte. Clienții reglementați trebuie să gestioneze riscurile din lanțul de aprovizionare, așa că introduc clauze de securitate și cer dovezi. Un furnizor care nu le poate oferi devine un risc pe care clientul îl elimină.
Pentru acești furnizori, pregătirea pe aceleași măsuri este o investiție comercială, nu o obligație legală.
Planul de 30 de zile pentru a reduce riscul de amenzi NIS2
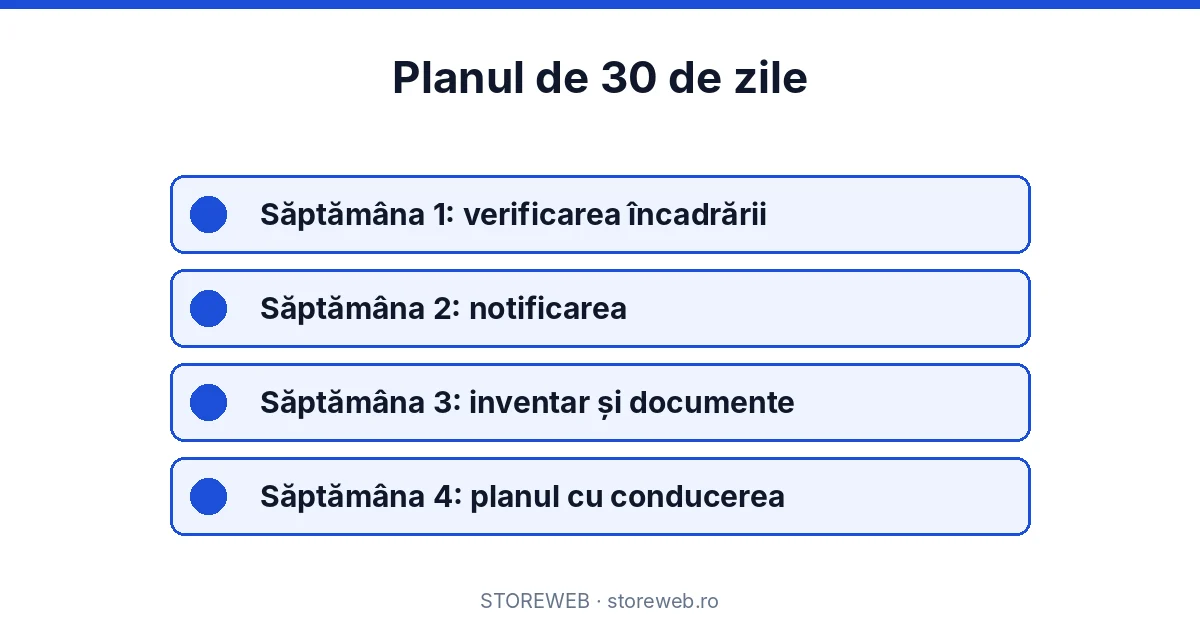
În prima săptămână afli sigur dacă firma intră sub lege și ce termene ai ratat. În a doua săptămână recuperezi notificarea, dacă lipsește, și desemnezi persoanele responsabile. În a treia săptămână faci un inventar rapid și strângi documentele existente. În a patra săptămână stabilești, cu conducerea, planul pentru evaluări și măsuri.
Planul nu te face conform într-o lună, dar te scoate din categoria organizațiilor vizate acum de DNSC și îți dă un drum clar pentru restul obligațiilor.
Surse oficiale pentru verificare: textul oficial al Directivei (UE) 2022/2555 (NIS2) pe EUR-Lex, Recomandarea Comisiei 2003/361/CE privind definiția IMM-urilor. Textul național, OUG nr. 155/2024 aprobată prin Legea nr. 124/2025, îl găsești în Monitorul Oficial și pe portalul legislativ al Ministerului Justiției.
Mituri despre amenzi NIS2
Un mit spune că amenzile sunt doar teoretice și nimeni nu le aplică. DNSC a anunțat deja primele proceduri de sancționare pentru organizațiile neînregistrate.
Alt mit spune că amenda se calculează mereu din cifra de afaceri mondială. Procentul din cifra de afaceri este doar un plafon maxim pentru încălcări grave; valoarea concretă depinde de circumstanțe.
Al treilea mit spune că o firmă poate scăpa de răspundere dacă externalizează IT-ul. Externalizarea mută munca, nu răspunderea. Organizația rămâne cea care trebuie să se conformeze.
Ce întreabă DNSC la un control
Întrebările pornesc de la ce ai declarat. Când ai făcut notificarea și pe ce date. Cine este responsabilul de securitate și când a fost desemnat. Ce nivel a rezultat din evaluarea de risc și ce ai declarat la autoevaluare.
Urmează dovezile: politicile aprobate, inventarul, procedurile de incident, evidența instruirilor, contractele cu furnizorii critici. La final, controlul poate verifica tehnic unele măsuri, prin eșantionare.
O organizație pregătită răspunde la aceste întrebări cu documente, nu cu promisiuni. Asta face diferența dintre o vizită de rutină și un proces-verbal cu măsuri.
Cine plătește în final
Amenzi NIS2 sunt aplicate organizației, dar efectele ajung mai departe: la buget, la acționari, la clienți și, în cazurile grave, la conducerea care nu și-a îndeplinit rolul de supraveghere. Investiția în conformare protejează toți acești actori.
Pentru o firmă mijlocie, costul unei evaluări și al unui plan de remediere este de obicei mult mai mic decât al unei sancțiuni, chiar și din zona inferioară a grilei.
Scenariu: firma care a aflat de NIS2 de la un client
O firmă de producție cu 120 de angajați primește de la un client mare un chestionar de securitate care pomenește NIS2. Conducerea verifică și descoperă că activitatea este în anexa 2 și că notificarea trebuia făcută de mult.
Firma face notificarea în aceeași lună, desemnează responsabilul și pornește evaluările. Păstrează o notă internă despre momentul în care a aflat și despre pașii făcuți.
Dacă vine un control, firma poate arăta că și-a corectat singură situația, repede și documentat. Este exact tipul de circumstanță care contează la stabilirea unei sancțiuni.
Scenariul este construit pentru explicație și nu descrie un client real.
Autoverificare rapidă: cât de expusă este firma
Întrebările de mai jos îți arată în câteva minute dacă firma se află în zona de risc pe care DNSC o urmărește acum.
Ai verificat dacă firma intră sub OUG nr. 155/2024, cu toate codurile CAEN?
Dacă intră, ai trimis notificarea în termen?
Ai desemnat responsabilul de securitate cibernetică?
Ai făcut evaluarea nivelului de risc și autoevaluarea la termen?
Ai dovezi pentru măsurile declarate?
Ai o procedură de raportare a incidentelor în 24 de ore?
Conducerea a urmat cursurile de formare cerute?
Contractele cu furnizorii critici au clauze de securitate?
Fiecare „nu” reprezintă un risc concret. Primul de rezolvat este notificarea, pentru că pe ea se concentrează acum procedurile de sancționare.
Termeni pe care îi întâlnești în acest proces
Entitate esențială și entitate importantă
Cele două categorii de organizații vizate de NIS2. Au aceleași obligații de bază, dar diferă supravegherea, unele termene și plafoanele de amendă.
Responsabilul de securitate cibernetică
Persoana desemnată de organizație să implementeze și să supravegheze măsurile de securitate și să coordoneze relația cu DNSC pe aceste teme.
Supraveghere ex ante și ex post
Supravegherea proactivă, înainte de un incident, se aplică entităților esențiale. Cea reactivă, după indicii de neconformitate, entităților importante.
Măsuri de remediere
Obligațiile cu termen dispuse de autoritate după un control, pe lângă sau în locul unei amenzi.
Mai mulți termeni explicați pe înțeles găsești în glosarul NIS2 STOREWEB.
Concluzie
Amenzi NIS2 nu mai sunt o amenințare îndepărtată. Primele proceduri vizează lipsa notificării, cea mai simplu de evitat. Afli gratuit în două minute dacă firma intră sub lege, apoi recuperezi termenele și construiești dovezile. Te ajutăm la fiecare pas, de la notificare la audit.
Întrebări frecvente despre amenzi NIS2
Ce amendă primesc dacă nu m-am înregistrat la DNSC?
DNSC a avertizat că sancțiunea pentru lipsa notificării poate ajunge la 500.000 de lei. Primele proceduri de sancționare vizează tocmai organizațiile neînregistrate.
Se aplică amenzi NIS2 și firmelor mici?
De regulă NIS2 vizează firmele cel puțin mijlocii, dar unele categorii intră indiferent de mărime, de exemplu furnizorii de servicii DNS sau prestatorii de servicii de încredere.
Răspunde personal directorul?
Conducerea aprobă și supraveghează măsurile și poate răspunde pentru încălcări. De aceea deciziile de securitate trebuie documentate.
Cum aflu rapid dacă risc amenzi NIS2?
Începe cu verificarea gratuită după CUI. Dacă firma intră sub lege, o evaluare NIS2 îți arată unde ești expus.
Ce sancțiuni DNSC există pe lângă amendă?
Cereri de informații, măsuri de remediere cu termen, audituri și obligația de a informa clienții. Pentru încălcări grave există și măsuri care privesc conducerea.
Pot evita amenzi NIS2 dacă mă înregistrez acum?
O situație corectată din proprie inițiativă este evaluată mai favorabil. Înregistrarea rapidă și corectă reduce riscul.
Furnizorii primesc amenzi NIS2?
Doar dacă intră ei înșiși sub lege. Altfel, riscul este contractual: clienții reglementați pot cere dovezi sau pot renunța la colaborare.
Amenzi NIS2 se aplică retroactiv?
Obligațiile curg de la data la care legea se aplică organizației. Un termen ratat rămâne ratat, dar corectarea rapidă contează la stabilirea sancțiunii.
Cine din firmă răspunde la control?
Reprezentantul legal și responsabilul de securitate, cu sprijinul echipei care a implementat măsurile.
Amenda se poate contesta?
Sancțiunile pot fi contestate în condițiile legii. Un dosar bine documentat întărește orice contestație.
Contează dacă am avut un incident?
Da. Un incident produs din cauza unor măsuri lipsă agravează situația la stabilirea sancțiunii.
Ce fac primul lucru azi?
Verifici gratuit încadrarea după CUI. Dacă firma intră sub lege și notificarea lipsește, o faci cât mai repede.
PRIMUL PAS E GRATUIT
Află în două minute dacă riști amenzi NIS2
Scrii CUI-ul și vezi încadrarea și termenele DNSC. Dacă intri sub lege, te ajutăm să recuperezi ce lipsește.
Verifică firma după CUICere o evaluare