

Gap analysis NIS2 și pre-audit
Evaluăm infrastructura, procesele și controalele față de cele 6 domenii din Ordinul DNSC nr. 1/2026.
DNSC a început sancțiunile pentru organizațiile neînregistrate: până la 500.000 lei pentru lipsa notificării.
Prin auditul de securitate cibernetică și consultanța NIS2 de la STOREWEB afli dacă intri sub lege, te înregistrezi la DNSC în termen și ajungi la auditul NIS2 cu dovezile pregătite.
Primești oferta pentru audit și consultanță NIS2.
DE CE STOREWEB
Lucrăm din 2008 cu servere, rețele și date ale firmelor și instituțiilor din toată România. Securitatea cibernetică o facem pe infrastructura pe care o administrăm zilnic.
Acoperim etapele practice cerute organizațiilor din România, cu delimitare clară între consultanță și auditul reglementat DNSC.
Evaluăm infrastructura, procesele și controalele față de cele 6 domenii din Ordinul DNSC nr. 1/2026.
Verificăm eligibilitatea ca entitate esențială sau importantă, pregătim notificarea DNSC în termenul de 30 de zile și documentația pentru Responsabil NIS2.
Structurăm procedurile de răspuns la incidente, fluxul de raportare PNRISC (24h / 72h), backup-ul și planurile de recuperare (business continuity).
Elaborăm politici NIS2, evaluăm securitatea lanțului de aprovizionare (supply chain) și organizăm instruirea personalului și simulări de phishing.
Selectează sectorul de activitate și dimensiunea firmei pentru o estimare orientativă a încadrării (entitate esențială, importantă sau furnizor în lanț).
Rezultatul este orientativ și nu reprezintă opinie juridică. Încadrarea oficială se confirmă prin analiza codurilor CAEN și a criteriilor din OUG nr. 155/2024.
Trimite rezultatul și cere o ofertăAuditul reglementat se face de un auditor cu atestat DNSC. Noi facem ca organizația ta să ajungă la el cu dovezile pregătite.
Încadrare NIS2, gap analysis, documentație, proceduri, configurări tehnice și planul de remediere.
Auditul periodic sau ad-hoc prevăzut de OUG nr. 155/2024, cu independența cerută de art. 58.
Cadrul legal: OUG nr. 155/2024, Ordinul DNSC nr. 1/2026 și regulamentul de atestare a auditorilor.
Ce verifică un audit de securitate cibernetică, cine face auditul NIS2 și cum te ajută consultanța NIS2 să treci de el.
Un audit de securitate cibernetică verifică, pe bază de dovezi, cât de bine își protejează o organizație rețelele, sistemele, datele și serviciile. Nu se oprește la echipamente. Urmărește cine decide, ce reguli există, cum sunt aplicate și ce se întâmplă atunci când apare un incident.
Rezultatul este o imagine clară a riscurilor, o listă de constatări ordonate după gravitate și recomandări pe care conducerea le poate aproba și finanța. Pentru o companie, auditul de securitate cibernetică este cel mai rapid mod de a afla unde este expusă înainte să afle un atacator sau un control.
Orice organizație poate cere un audit de securitate cibernetică voluntar, ca să își cunoască riscurile sau pentru că un client mare îl solicită. Auditul NIS2 reglementat este altceva. Îl prevede OUG nr. 155/2024 pentru entitățile esențiale și importante și îl poate efectua doar un auditor de securitate cibernetică atestat de DNSC, cu respectarea regulilor de independență.
STOREWEB face evaluarea tehnică, consultanța NIS2 și pregătirea completă. Astfel, când vine auditul NIS2 reglementat, organizația are deja documentația, dovezile și planul de remediere în lucru, iar constatările auditorului sunt puține și ușor de închis.
Auditul NIS2 urmărește dacă măsurile de gestionare a riscurilor cerute de lege sunt aplicate și documentate. Ordinul DNSC nr. 1/2026 grupează aceste măsuri pe 6 domenii, de la guvernanță și analiza riscurilor până la gestionarea incidentelor, continuitate și securitatea furnizorilor.
Se verifică și responsabilitatea conducerii. Managementul aprobă măsurile, urmărește aplicarea lor și participă la instruire. De aceea, un audit NIS2 bine pregătit începe cu documentele de guvernanță, nu cu firewall-ul.
Consultanța NIS2 de la STOREWEB acoperă tot drumul. Stabilim încadrarea ca entitate esențială sau importantă, pregătim înregistrarea la DNSC, facem gap analysis-ul NIS2 și evaluarea nivelului de risc și scriem procedurile de răspuns la incidente și raportare.
Diferența față de o consultanță doar pe hârtie este partea tehnică. Lucrăm din 2008 cu servere, rețele, găzduire și backup, așa că recomandările noastre de securitate cibernetică pot fi și implementate, nu doar scrise în raport.
Multe firme mici nu intră direct sub NIS2, dar lucrează pentru companii care intră. Acestea trebuie să verifice securitatea lanțului de aprovizionare, așa că le cer furnizorilor dovezi concrete despre parole, acces, backup, actualizări și gestionarea incidentelor.
Un audit securitate cibernetică făcut din timp îi ajută pe acești furnizori să răspundă repede la chestionarele clienților și să își păstreze contractele. Pentru o firmă mică, securitatea cibernetică devine astfel un avantaj comercial, nu doar o obligație.
Începem cu o discuție despre activitate, servicii digitale și infrastructură. Stabilim împreună ce sisteme intră în audit și ce dovezi există deja. Urmează interviurile, analiza documentelor și verificările tehnice pe configurații, conturi, rețea și copii de rezervă.
La final primești raportul de audit de securitate cibernetică, cu constatări clasificate pe niveluri de risc, și planul de remediere cu priorități și termene. Dacă vrei, implementăm tot noi măsurile tehnice, prin externalizare IT sau pe servere dedicate administrate de echipa noastră.
Notificarea către DNSC se face în 30 de zile de la data la care legea devine aplicabilă organizației. DNSC decide înscrierea în registru în cel mult 60 de zile pentru entitățile esențiale și 150 de zile pentru cele importante.
După decizie urmează evaluarea nivelului de risc în 60 de zile, apoi autoevaluarea maturității în alte 60 de zile. Entitățile esențiale trimit planul de remediere în 30 de zile. Pentru lipsa notificării, DNSC a anunțat sancțiuni care pot ajunge la 500.000 de lei.
Prețul depinde de numărul de locații, sisteme și furnizori critici, de documentația existentă și de ce vrei să obții, de la încadrare și înregistrare până la gap analysis complet sau pregătire pentru auditul NIS2. O firmă cu un singur sediu și câteva servere are nevoie de mai puțin timp decât un grup cu mai multe locații.
Completezi formularul de sus, discutăm pe scurt și primești oferta pentru audit securitate cibernetică sau pentru consultanța NIS2, cu etapele, livrabilele și calendarul scrise clar.
Răspunsuri pentru organizațiile care analizează un proiect de securitate cibernetică.
Este o evaluare sistematică a politicilor, procedurilor și măsurilor de protecție aplicate rețelelor și sistemelor informatice. Pentru un audit reglementat în condițiile art. 58 din OUG nr. 155/2024, auditorul trebuie să dețină un atestat valabil eliberat de DNSC.
Nu. Evaluarea preliminară, analiza diferențelor și consultanța pentru pregătire NIS2 sunt servicii de consultanță. Ele nu reprezintă un audit reglementat, nu emit un atestat și nu certifică oficial conformitatea organizației.
Nu automat. Aplicabilitatea depinde de sectoarele și activitățile prevăzute de cadrul legal, criteriile privind dimensiunea și circumstanțele specifice ale organizației. Fiecare entitate trebuie să își analizeze propria încadrare.
Durata depinde de numărul sistemelor, complexitatea infrastructurii, disponibilitatea documentelor și dovezilor, accesul autorizat și obiectivele proiectului. Calendarul poate fi estimat după definirea domeniului.
Sunt utile o descriere a activității, serviciile digitale, informații generale despre infrastructură și obiectivele urmărite. Nu transmite parole, chei private sau date sensibile prin formularul public.
Serviciile de consultanță și implementare pot fi contractate în funcție de domeniu și de compatibilitatea activităților. Dacă pentru aceeași organizație sau aceleași sisteme este avut în vedere ulterior un audit reglementat, independența auditorului și restricțiile legale trebuie evaluate separat, înainte de contractare.
Încadrarea ca entitate esențială sau importantă, înregistrarea la DNSC, gap analysis-ul NIS2 și evaluarea nivelului de risc, politicile și procedurile cerute, procedurile de răspuns la incidente și pregătirea dovezilor pentru auditul NIS2.
Entitățile esențiale și importante din sectoarele prevăzute de OUG nr. 155/2024. Auditul NIS2 reglementat îl face un auditor atestat de DNSC, iar STOREWEB pregătește organizația pentru acest audit.
Fiecare pas pregătește următorul. Poți începe cu oricare, în funcție de unde se află organizația ta acum.
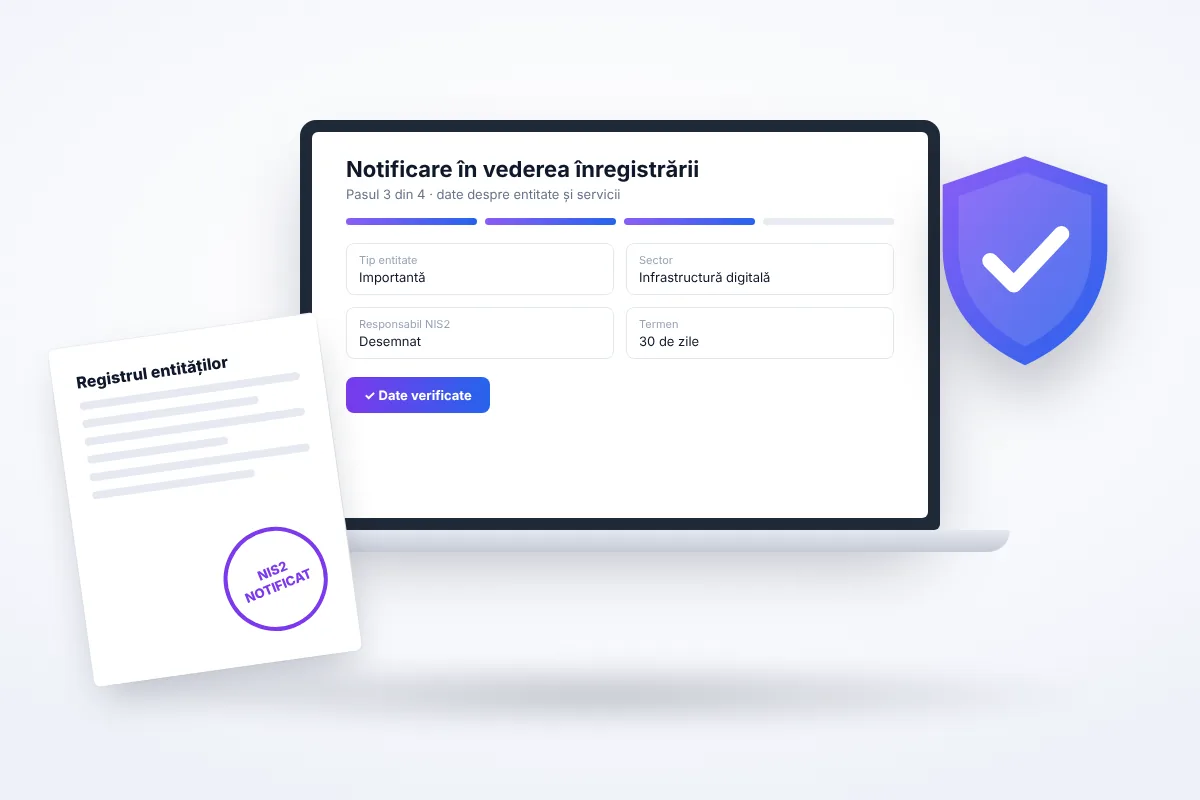
Afli dacă intri sub NIS2 și trimiți notificarea în cele 30 de zile.
Vezi ce include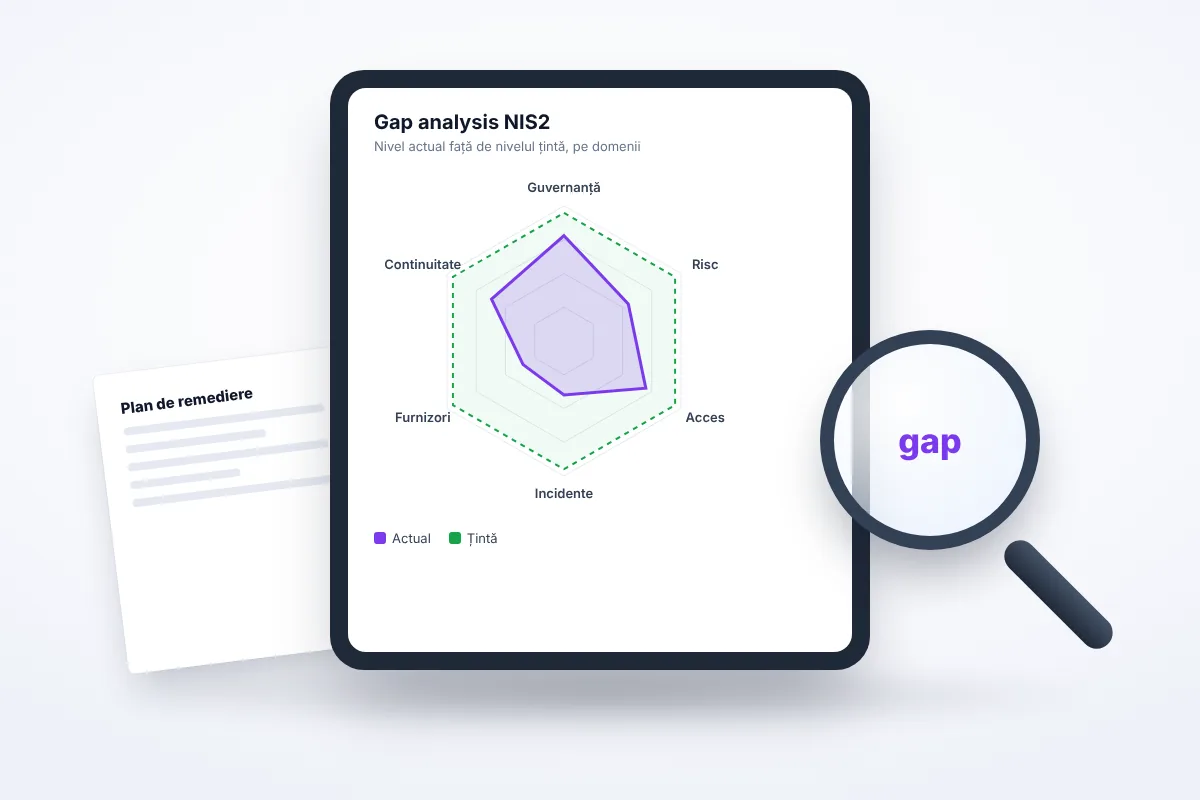
Vezi cât de departe ești de măsurile cerute și ce ai de remediat.
Vezi ce include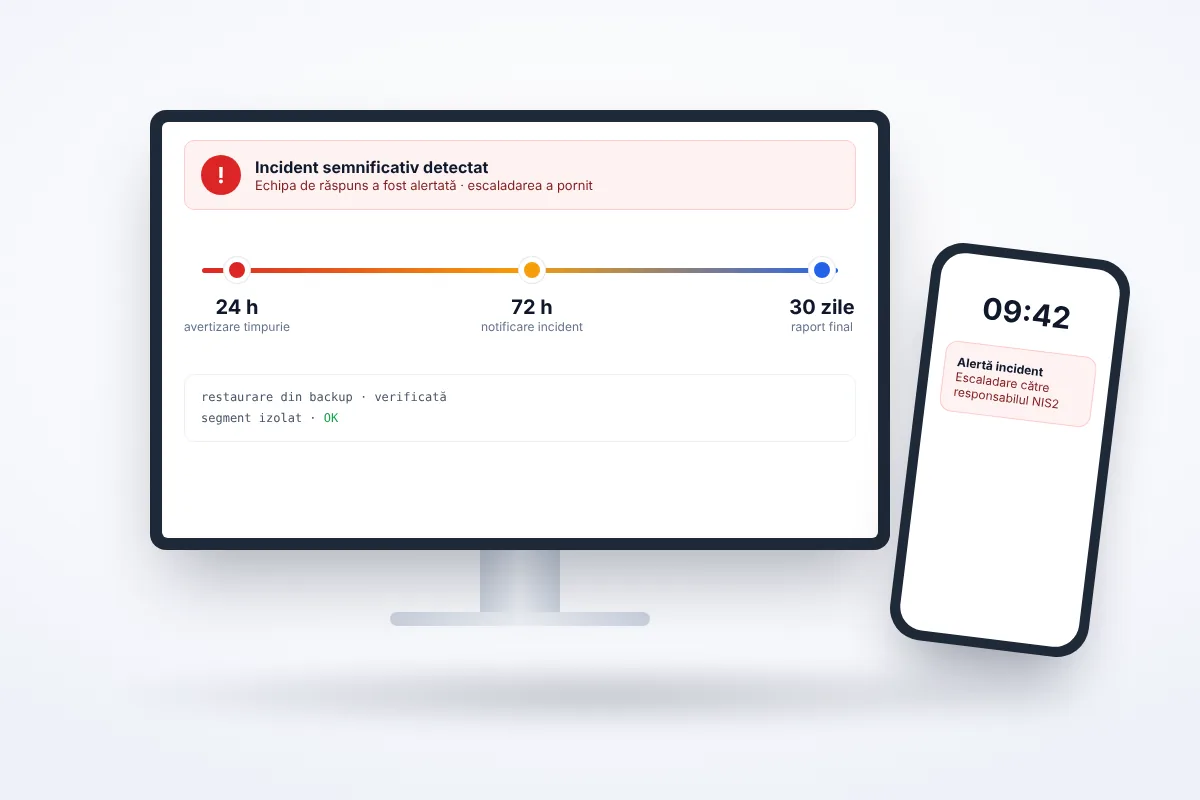
Știi exact cine face ce și cum raportezi în ziua unui incident.
Vezi ce includeEști aiciAjungi la auditul DNSC cu dovezile pregătite și planul în lucru.
Cere oferta pentru acest pasLasă-ne datele în formular și revenim cu răspunsul și oferta, sau sună acum.


