Evaluarea nivelului de risc se face cu ENIRE@RO, instrumentul DNSC pentru entitățile NIS2. Pare un formular tehnic, dar rezultatul lui decide câte măsuri de securitate va trebui să implementezi și să dovedești. Cu alte cuvinte, ENIRE@RO stabilește cât te va costa conformarea.
Mai jos vezi cine completează ENIRE@RO, în ce termen, ce date îți cere și unde greșesc organizațiile. La final afli cum pregătim noi datele, ca rezultatul să fie corect și să poată fi susținut la control.
Pe scurt
Evaluarea nivelului de risc se face cu ENIRE@RO în 60 de zile de la decizia DNSC de înscriere în registru.
Rezultatul este nivelul de cerințe: de bază, important sau esențial, după cadrul CyFun® pe care se sprijină Ordinul DNSC nr. 1/2026.
Un nivel subestimat nu rezistă la control, iar unul supraestimat te obligă la măsuri și costuri inutile.
GRATUIT, ÎN DOUĂ MINUTE
Intră firma ta sub NIS2?
Scrii CUI-ul și vezi din datele ANAF încadrarea orientativă, termenele DNSC și nivelul de cerințe. La cerere primești raportul PDF și calendarul termenelor.
Verifică firma după CUICuprins
Evaluarea nivelului de risc cu ENIRE@RO
ENIRE@RO aplică metodologia din Ordinul DNSC nr. 2/2025 pentru evaluarea nivelului de risc al entităților esențiale și importante. Pornește de la serviciile pe care le furnizezi și de la impactul pe care l-ar avea întreruperea lor.
Instrumentul nu verifică încă dacă ai măsurile de securitate. Asta vine la autoevaluare. ENIRE@RO stabilește doar ștacheta: cât de sus trebuie să ajungi.
Cine face evaluarea nivelului de risc și când
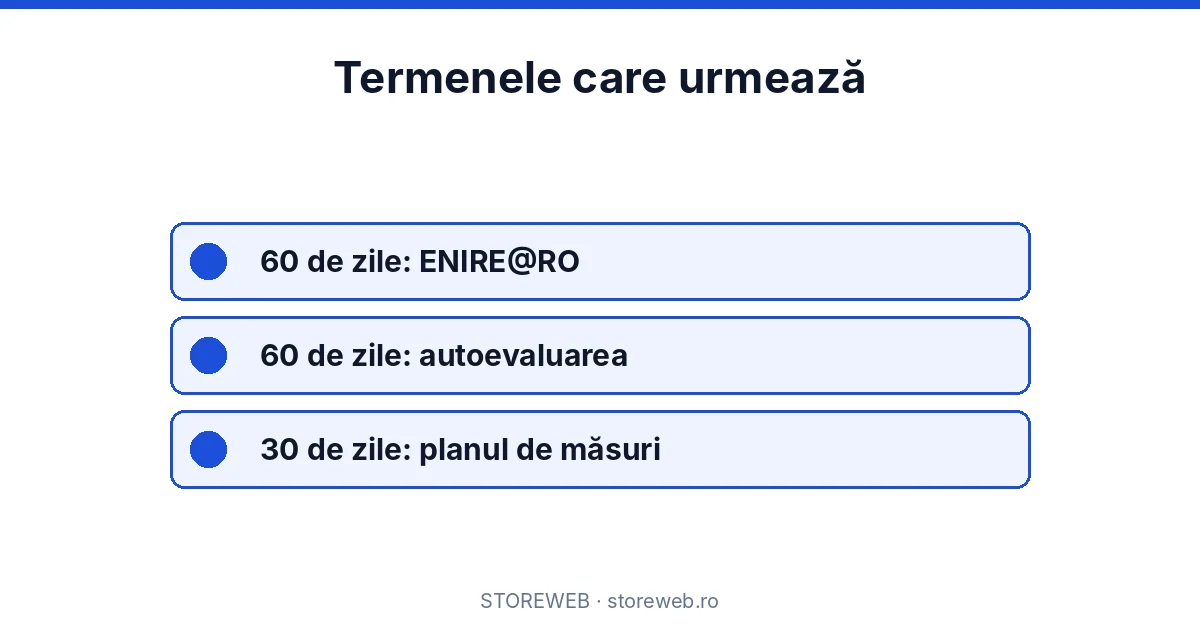
Evaluarea o fac entitățile esențiale și importante înscrise în registrul DNSC, în 60 de zile de la comunicarea deciziei de înscriere. Este primul dintre cele trei livrabile cu termen, înaintea autoevaluării NIS2 și a planului de măsuri.
Dacă nu ai făcut încă notificarea, termenul pentru ENIRE@RO nu a pornit, dar nici protecția ta. Începe cu înregistrarea la DNSC și pregătește datele în paralel.
Ce date cere evaluarea nivelului de risc
Întrebările privesc impactul: câți utilizatori depind de serviciile tale, cât de greu pot fi înlocuite, ce efecte ar avea o întrerupere asupra altor sectoare sau asupra siguranței oamenilor și cât de dependent ești de anumiți furnizori.
Pentru răspunsuri corecte ai nevoie de trei lucruri: un inventar al activelor critice, o listă a furnizorilor importanți și un registru de riscuri actualizat. Fără ele, ENIRE@RO se completează din memorie, iar rezultatul devine greu de apărat.
Inventarul activelor
Un inventar util leagă fiecare serviciu important de sistemele pe care rulează, de datele folosite, de oamenii care îl administrează și de furnizorii de care depinde. O listă de calculatoare nu ajută.
Dependențele de furnizori
Multe organizații descoperă la evaluare dependențe la care nu se gândeau: găzduirea site-ului de comenzi, serviciul de e-mail, aplicația de facturare, operatorul de internet. Fiecare contează în ENIRE@RO.
Rezultatul: ce înseamnă evaluarea nivelului de risc
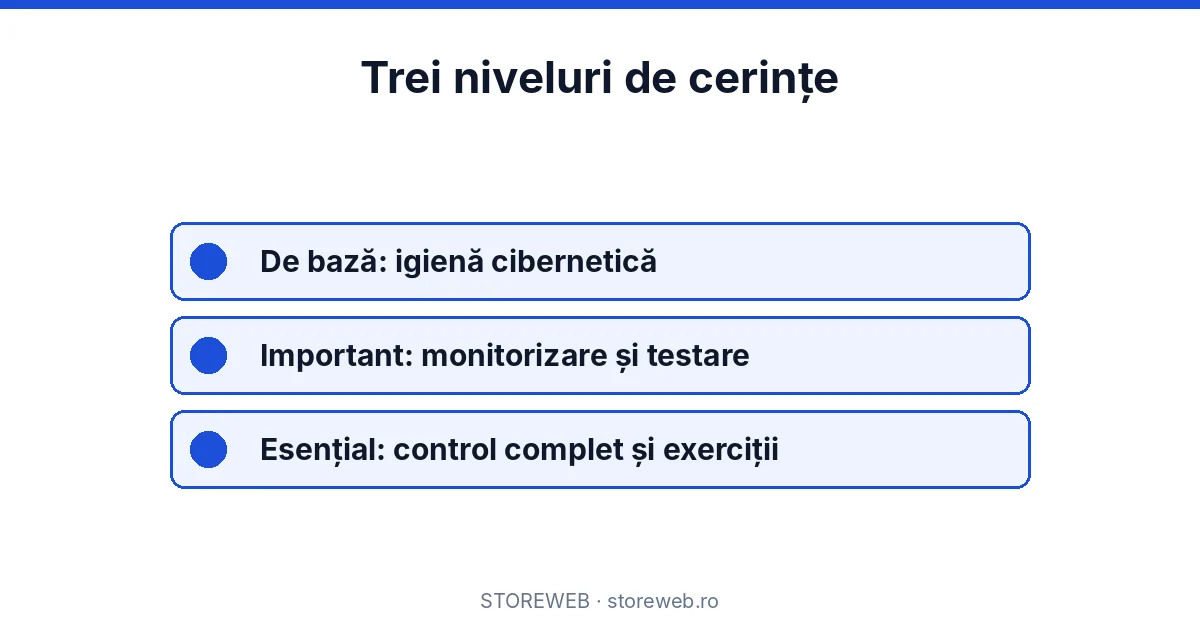
Rezultatul este nivelul de cerințe după care vei fi evaluat: de bază, important sau esențial. Cu cât nivelul e mai mare, cu atât sunt mai multe măsuri de implementat și de documentat.
Nivelul de risc nu este același lucru cu tipul de entitate. O entitate importantă poate ieși cu nivel esențial dacă serviciile ei au impact mare, iar o entitate esențială poate avea un nivel mai mic. De aceea rezultatul ENIRE@RO trebuie citit împreună cu încadrarea.
GAP ANALYSIS NIS2
Pregătim datele pentru ENIRE@RO
Facem inventarul activelor și al furnizorilor, completăm evaluarea de risc pe date reale și îți arătăm, încă de acum, ce măsuri cere nivelul rezultat.
Cere gap analysis NIS2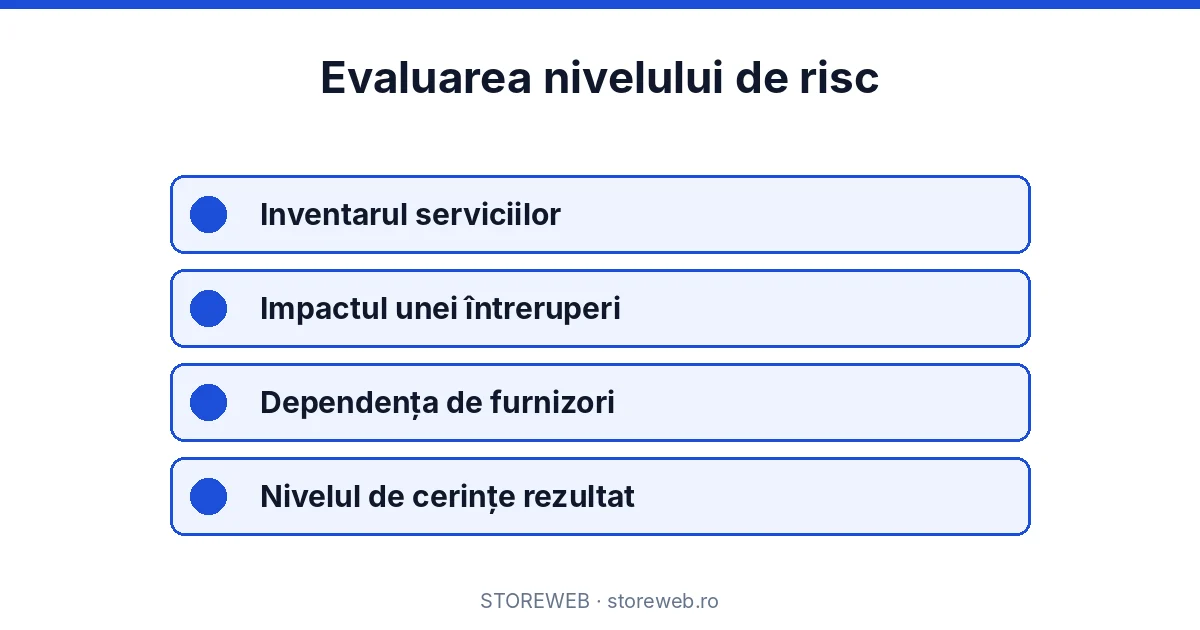
Greșelile frecvente la evaluarea nivelului de risc
Subestimarea impactului este cea mai periculoasă. Un nivel prea mic arată bine pe hârtie, dar nu rezistă când DNSC compară evaluarea cu realitatea sau cu împrejurările unui incident.
Supraestimarea este cea mai scumpă. Un nivel prea mare înseamnă zeci de măsuri în plus, documente, instruiri și verificări de care organizația nu avea nevoie.
A treia greșeală este să tratezi ENIRE@RO ca pe un exercițiu unic. Evaluarea trebuie refăcută când se schimbă serviciile, când crește semnificativ numărul de clienți sau când muți sisteme critice la alt furnizor.
Cum se leagă nivelul de risc de măsurile din Ordinul DNSC nr. 1/2026
Ordinul DNSC nr. 1/2026 grupează măsurile de securitate pe domenii: guvernanță, identificarea activelor și riscurilor, protecție, detecție, răspuns și recuperare. Nivelul rezultat din ENIRE@RO decide câte dintre ele se aplică organizației tale și cât de detaliat trebuie dovedite.
La nivelul de bază, accentul cade pe măsurile esențiale de igienă: conturi, parole, actualizări, backup. La nivelurile superioare se adaugă monitorizarea, testarea periodică, managementul furnizorilor și exercițiile de răspuns la incidente.
Diferența de efort între niveluri este mare. Tocmai de aceea merită ca datele introduse să fie verificate înainte de transmitere, nu corectate după ce DNSC le-a primit.
Cine participă la evaluare în organizație
Evaluarea nu poate fi făcută doar de departamentul IT. Conducerea știe ce servicii contează pentru afacere și ce ar însemna oprirea lor. Cei care gestionează contractele știu cât de dependentă e firma de fiecare furnizor. IT-ul știe pe ce sisteme rulează fiecare serviciu. Un rezultat corect le adună pe toate trei.
Cum se completează ENIRE@RO în practică
ENIRE@RO este un instrument pus la dispoziție de DNSC, iar evaluarea nivelului de risc se completează pe baza unor întrebări despre serviciile tale și impactul lor. Răspunsurile se dau pentru organizație ca întreg, dar se sprijină pe ce știi despre fiecare serviciu important.
Practic, evaluarea nivelului de risc merge mai repede dacă pregătești un tabel cu serviciile, numărul de utilizatori, sistemele pe care rulează, furnizorii critici și ce s-ar întâmpla la o întrerupere de o oră, o zi sau o săptămână. Cu tabelul în față, răspunsurile vin aproape singure.
Evaluarea nivelului de risc pentru firmele cu mai multe servicii
O firmă poate avea un serviciu critic și mai multe servicii secundare. Evaluarea nivelului de risc trebuie să reflecte serviciul cu impactul cel mai mare, nu media lor. O platformă de comenzi folosită de mii de clienți cântărește mai mult decât un site de prezentare.
La grupuri, fiecare entitate înscrisă își face propria evaluare a nivelului de risc. Dacă împart aceeași infrastructură, datele trebuie să fie coerente între ele, ca să nu apară contradicții la un control.
Legătura dintre evaluarea nivelului de risc și buget
Rezultatul decide numărul de măsuri, deci și bugetul. La nivelul de bază, multe organizații acoperă cerințele cu măsuri de igienă și documentare. La nivelurile superioare intră monitorizarea continuă, testarea periodică, managementul furnizorilor și exercițiile de răspuns.
De aceea evaluarea nivelului de risc este și o decizie financiară. Conducerea trebuie să înțeleagă rezultatul și să aprobe resursele pentru măsurile care decurg din el, iar NIS2 îi atribuie explicit această răspundere.
Ce documente păstrezi după evaluarea nivelului de risc
Păstrează răspunsurile transmise, datele pe care s-au bazat și data evaluării. La un control sau la următoarea reevaluare vei avea nevoie să arăți de unde a venit fiecare răspuns. Un dosar simplu, organizat pe întrebări, te scutește de reconstituiri.
Notează și deciziile luate pe baza rezultatului: ce măsuri au fost aprobate, cu ce termene și cine răspunde de ele. Acest dosar devine baza autoevaluării care urmează.
Surse oficiale pentru verificare: textul oficial al Directivei (UE) 2022/2555 (NIS2) pe EUR-Lex, Regulamentul de punere în aplicare (UE) 2024/2690. Textul național, OUG nr. 155/2024 aprobată prin Legea nr. 124/2025, îl găsești în Monitorul Oficial și pe portalul legislativ al Ministerului Justiției.
Exemplu ilustrativ: o firmă de distribuție cu platformă de comenzi
Ia o firmă mijlocie de distribuție alimentară, cu o platformă online prin care magazinele partenere plasează comenzi zilnic. Activitatea o aduce în anexa 2, ca entitate importantă.
La evaluare, serviciul critic este platforma de comenzi. Dacă se oprește o zi, sute de magazine nu se pot aproviziona. Platforma rulează la un singur furnizor de găzduire, iar facturarea depinde de o aplicație externă. Aceste dependențe cresc impactul.
Rezultatul poate fi un nivel de cerințe mai mare decât s-ar aștepta conducerea pentru o firmă de distribuție. Exemplul arată de ce rezultatul trebuie pregătit pe date, nu pe intuiție. Este un scenariu construit pentru explicație, nu un caz real.
Întrebări pe care să le pui furnizorilor critici
Întreabă furnizorul de găzduire ce disponibilitate garantează, unde sunt datele, cât de des face backup și cum te anunță la un incident. Întreabă furnizorul de software cum gestionează actualizările de securitate și cine are acces la datele tale.
Răspunsurile intră direct în evaluare și, mai târziu, în măsurile privind lanțul de aprovizionare. Un furnizor care nu poate răspunde clar devine un risc pe care trebuie să-l tratezi.
Păstrează răspunsurile în scris. Ele sunt dovezi bune pentru autoevaluare și pentru audit și te ajută să negociezi clauze de securitate la următoarea reînnoire a contractului.
Când merită ajutor extern
Dacă organizația are un singur serviciu simplu și furnizori puțini, evaluarea poate fi făcută intern, cu atenție. Dacă ai mai multe servicii, dependențe complexe sau faci parte dintr-un grup, o privire externă reduce riscul unui rezultat greșit și scurtează timpul de lucru.
Ce primești concret când lucrezi cu noi
Primești inventarul serviciilor, sistemelor și furnizorilor critici, construit împreună cu echipa ta. Primești răspunsurile pregătite pentru ENIRE@RO, fiecare legat de datele care îl susțin.
Primești, separat, lista măsurilor cerute de nivelul rezultat și o estimare realistă a efortului. Conducerea poate decide bugetul cu cifre, nu cu presupuneri.
Cum te ajută STOREWEB cu ENIRE@RO
Pornim de la serviciile tale și construim împreună inventarul de active și de furnizori. Completăm evaluarea pe date verificabile, apoi facem gap analysis-ul NIS2 pe nivelul rezultat, ca să știi de la început ce vei declara la autoevaluare și ce trebuie remediat.
Pentru că lucrăm zilnic cu servere, rețele și furnizori de infrastructură, vedem repede dependențele pe care un chestionar completat din birou le ratează.
Scenariu: aceeași firmă, două rezultate diferite
O firmă de servicii IT gestionate completează evaluarea în grabă, din memorie. Declară puțini utilizatori și nicio dependență critică. Rezultatul iese la nivelul de bază, iar conducerea este mulțumită.
Câteva luni mai târziu, un client mare cere detalii despre securitate. La verificare se vede că firma administrează sistemele a zeci de companii și că o întrerupere le-ar afecta pe toate. Evaluarea reală ar fi dat un nivel mai mare.
Firma trebuie acum să refacă evaluarea, să explice diferența și să implementeze în grabă măsuri pe care le putea planifica liniștit. Costul corecturii depășește cu mult costul unei pregătiri corecte de la început.
Scenariul este construit pentru explicație și nu descrie un client real.
Zece întrebări de verificare înainte să trimiți ENIRE@RO
Înainte de transmitere, parcurge întrebările de mai jos cu echipa. Fiecare „nu știu” este un semn că datele mai au nevoie de lucru.
Ai lista completă a serviciilor pe care le oferi clienților, inclusiv a celor digitale secundare?
Știi pentru fiecare serviciu câți utilizatori depind de el, măcar ca ordin de mărime?
Ai estimat ce s-ar întâmpla la o întrerupere de o oră, o zi și o săptămână?
Ai identificat furnizorii fără de care serviciile critice nu pot funcționa?
Ai verificat dacă vreun furnizor critic este și singurul tău furnizor pentru acel serviciu?
Știi dacă serviciile tale sunt folosite de organizații din alte sectoare reglementate?
Au participat la evaluare conducerea, IT-ul și cei care gestionează contractele?
Răspunsurile sunt coerente cu datele din notificarea DNSC?
Ai păstrat datele pe care se sprijină fiecare răspuns?
A aprobat conducerea rezultatul și resursele pentru măsurile care decurg din el?
Dacă ai răspuns afirmativ la toate, ești pregătit. Dacă nu, completează întâi golurile; o zi în plus acum te scutește de săptămâni de corecturi mai târziu.
Termeni pe care îi întâlnești în acest proces
Nivelul de cerințe
Rezultatul evaluării de risc: de bază, important sau esențial. Stabilește câte măsuri de securitate trebuie implementate și dovedite.
Responsabilul de securitate cibernetică
Persoana desemnată de organizație să implementeze și să supravegheze măsurile de securitate și să coordoneze relația cu DNSC pe aceste teme.
Inventarul activelor
Lista serviciilor, sistemelor, datelor și furnizorilor de care depinde organizația, cu legăturile dintre ele. Este baza oricărei evaluări.
Lanțul de aprovizionare
Furnizorii și prestatorii de care depind serviciile tale. NIS2 cere ca riscurile venite din această zonă să fie identificate și tratate.
Mai mulți termeni explicați pe înțeles găsești în glosarul NIS2 STOREWEB.
Concluzie
Evaluarea nivelului de risc decide cât de exigentă va fi conformarea. Un rezultat corect, pregătit pe date, te scutește de măsuri inutile și de surprize la control. Începe cu inventarul și cu furnizorii critici, iar dacă vrei sprijin, pregătim datele și gap analysis-ul împreună.
Întrebări frecvente despre evaluarea nivelului de risc
Este obligatorie evaluarea nivelului de risc?
Da, prin ENIRE@RO, pentru entitățile esențiale și importante înscrise în registrul DNSC. Termenul este de 60 de zile de la comunicarea deciziei de înscriere.
Ce se întâmplă după ENIRE@RO?
Urmează autoevaluarea maturității, în 60 de zile, iar entitățile esențiale transmit apoi planul de măsuri. Ambele se raportează la nivelul rezultat din ENIRE@RO.
Pot schimba rezultatul ENIRE@RO mai târziu?
Evaluarea se reface atunci când se schimbă serviciile, numărul de utilizatori sau furnizorii critici. Un rezultat corect de la început te scutește de corecturi și explicații.
Cine din firmă trebuie să completeze ENIRE@RO?
Responsabilul de securitate cibernetică, cu date de la conducere, IT și persoanele care gestionează contractele cu furnizorii.
Ce este ENIRE@RO?
ENIRE@RO este instrumentul DNSC pentru evaluarea nivelului de risc al entităților esențiale și importante, după metodologia din Ordinul DNSC nr. 2/2025.
Evaluarea nivelului de risc se face pentru fiecare firmă din grup?
Da, fiecare entitate înscrisă își face evaluarea, cu date coerente acolo unde infrastructura este comună.
Cât costă măsurile după evaluarea nivelului de risc?
Depinde de nivelul rezultat și de ce ai deja implementat. Gap analysis-ul îți arată diferențele și bugetul realist.
Evaluarea nivelului de risc se trimite la DNSC?
Da, prin instrumentul ENIRE@RO, în termenul de 60 de zile de la decizia de înscriere.
Ce fac dacă nu am inventarul activelor?
Îl construiești înainte de evaluare. Fără el, răspunsurile despre impact și dependențe sunt greu de susținut.
TERMENUL CURGE DE LA DECIZIA DNSC
Ai 60 de zile pentru evaluarea nivelului de risc
Începe pregătirea înainte de decizie și câștigi timp pentru autoevaluare. Verifică gratuit încadrarea sau cere direct oferta pentru gap analysis.
Cere ofertaVerifică firma după CUICyFun® este marcă înregistrată a Centre for Cybersecurity Belgium (CCB). STOREWEB nu este afiliată CCB, iar materialul nu este un document oficial CCB sau DNSC.