

Gap analysis pe 6 domenii
Evaluăm Guvernanța, Identificarea, Protecția, Detecția, Răspunsul și Recuperarea față de cerințele OUG nr. 155/2024 și Ordinul DNSC nr. 1/2026.
DNSC a început sancțiunile pentru organizațiile neînregistrate: până la 500.000 lei pentru lipsa notificării.
Gap analysis NIS2 îți arată cât de departe ești de măsurile din Ordinul DNSC nr. 1/2026. Pregătim dovezile pentru autoevaluarea NIS2 și livrăm planul de remediere, pentru organizații din toată România.
Primești oferta pentru gap analysis și autoevaluare NIS2.
DE CE STOREWEB
Lucrăm din 2008 cu servere, rețele și date ale firmelor și instituțiilor din toată România. Securitatea cibernetică o facem pe infrastructura pe care o administrăm zilnic.
Fiecare proiect se adaptează dimensiunii, infrastructurii și sectorului organizației tale.
Evaluăm Guvernanța, Identificarea, Protecția, Detecția, Răspunsul și Recuperarea față de cerințele OUG nr. 155/2024 și Ordinul DNSC nr. 1/2026.
Structurăm registrul de riscuri, inventarul activelor critice și dovezile necesare pentru autoevaluarea pe platforma SecureRO / CyFun.
Prioritizăm măsurile tehnice și organizatorice după risc, impact și buget, cu responsabilități și termene clare înainte de auditul LASC.
După înscrierea în registru urmează trei livrabile cu termen. Gap analysis-ul se face înaintea lor, ca să știi ce vei declara și cu ce dovezi.
| Evaluare | Bază legală | Termen |
|---|---|---|
| 1. Evaluarea nivelului de risc | Ordinul DNSC nr. 2/2025, cu instrumentul ENIRE@RO | 60 de zile de la comunicarea deciziei de înscriere |
| 2. Autoevaluarea maturității | Ordinul DNSC nr. 1/2026, în vigoare din 27 august 2026: măsurile de gestionare a riscurilor și metodologia de autoevaluare | 60 de zile de la transmiterea evaluării de risc |
| 3. Planul de măsuri de remediere | OUG nr. 155/2024; entitățile esențiale îl transmit către DNSC | 30 de zile de la autoevaluare |
Termenele sunt cele din OUG nr. 155/2024 și din ordinele DNSC, așa cum au fost comunicate public. Verifică forma în vigoare înainte de o decizie.
Reprezentanții DNSC au precizat public că autoevaluările pot fi comparate cu situația găsită la control și, ulterior, cu împrejurările unui eventual incident. Gap analysis-ul îți arată unde ești față de măsurile din Ordinul nr. 1/2026 și ce dovadă susține fiecare răspuns.
SecureRO este platforma DNSC cu chestionar de autoevaluare bazat pe cadrul CyberFundamentals (CyFun) și cu un set gratuit de instrumente. O folosim ca punct de plecare acolo unde organizația este deja înscrisă.
Dacă nu ai făcut încă notificarea, începe cu înregistrarea DNSC și calendarul termenelor.
Ce verifică analiza, cum te pregătește pentru autoevaluarea NIS2 și pentru ENIRE@RO și ce primești la final.
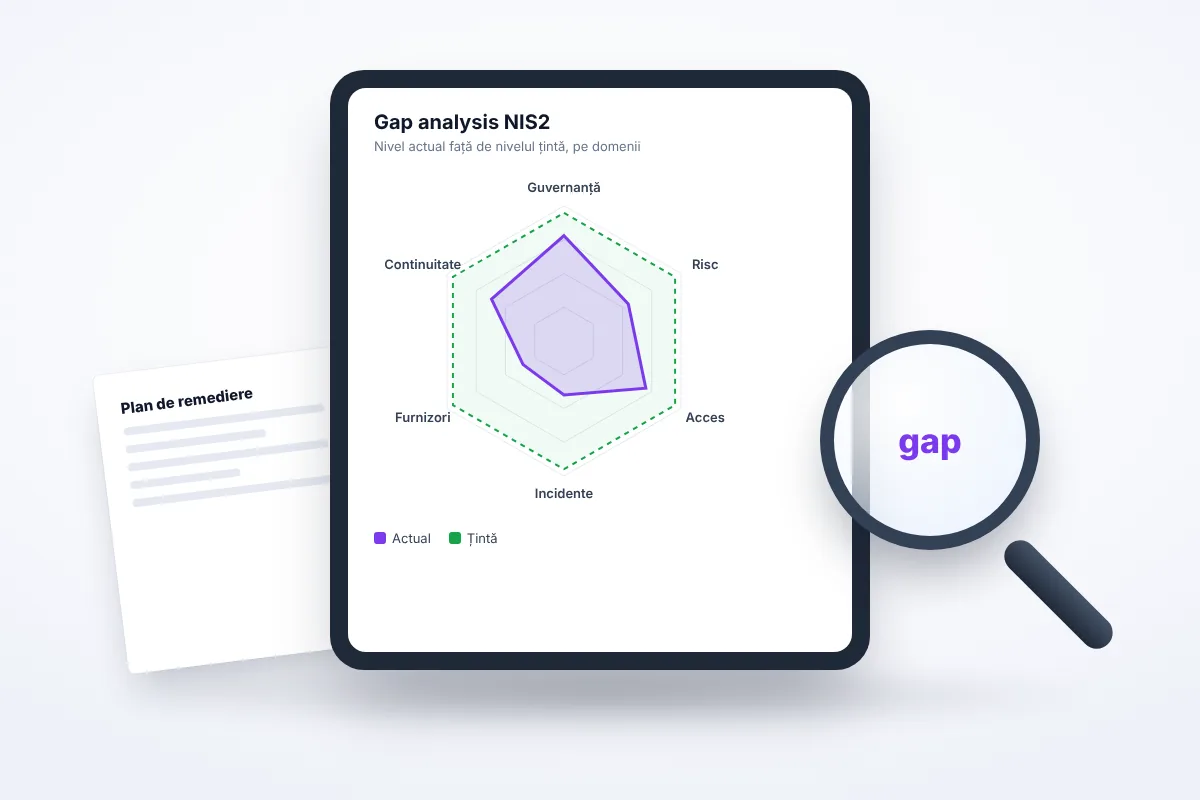
Analiza compară ce face organizația azi cu măsurile cerute de OUG nr. 155/2024 și de Ordinul DNSC nr. 1/2026. Rezultatul arată, domeniu cu domeniu, unde ești acoperit, unde ai lipsuri și ce dovezi îți lipsesc.
Spre deosebire de o bifă pe un chestionar, analiza verifică dovezi reale: politici aprobate, configurații, jurnale, contracte cu furnizorii și teste de restaurare.
Autoevaluarea NIS2 a maturității se transmite la DNSC după evaluarea nivelului de risc, în termenul stabilit de ordinele DNSC. DNSC a precizat public că autoevaluările pot fi comparate cu situația găsită la control.
De aceea, gap analysis-ul NIS2 se face înainte de autoevaluare. Știi ce declari și ai dovada pentru fiecare răspuns.
Ordinul DNSC nr. 2/2025 stabilește metodologia de evaluare a nivelului de risc, cu instrumentul ENIRE@RO. Evaluarea se face în 60 de zile de la decizia de înscriere în registru.
Pregătim datele cerute de ENIRE@RO, inventarul activelor critice și registrul de riscuri, ca evaluarea să fie făcută o singură dată și corect.
Analizăm guvernanța, identificarea activelor și a riscurilor, protecția, detecția, răspunsul la incidente și recuperarea. Pentru fiecare domeniu notăm nivelul actual, nivelul țintă și ce trebuie făcut.
Partea tehnică o verificăm direct pe infrastructură, cu experiența unei echipe care administrează servere și rețele din 2008.
Și firmele care nu intră direct sub NIS2 primesc tot mai des chestionare de securitate de la clienții lor mari. O analiză făcută din timp îți dă răspunsurile și dovezile cerute.
Pentru IMM-uri facem o variantă mai scurtă, axată pe ce cer de obicei clienții, cu un plan de remediere realist ca buget.
Durata și prețul depind de numărul de locații, sisteme și furnizori critici și de documentația existentă. O firmă cu un singur sediu termină mai repede decât un grup cu mai multe sedii.
Lucrăm la distanță cu organizații din toată România. Completezi formularul de sus și primești oferta, cu etapele și livrabilele scrise clar.
Analiza acoperă toate cele șase domenii ale cadrului național: Guvernanță, Identificare, Protecție, Detecție, Răspuns și Recuperare, identificând ce lipsește și ce trebuie implementat.
Gap analysis-ul este o evaluare preliminară de pregătire și diagnostic intern. Auditul reglementat (art. 57-58 OUG nr. 155/2024) se efectuează exclusiv de un auditor atestat înscris în Lista LASC.
Rezumat executiv pentru conducere, matricea decalajelor față de cerințele NIS2, registrul de riscuri preliminare și planul prioritizat de măsuri tehnice și organizatorice.
Entitățile esențiale și importante înscrise în registrul DNSC transmit autoevaluarea maturității după evaluarea nivelului de risc, conform ordinelor DNSC.
Da. Interviurile și analiza documentelor se fac online, iar verificările tehnice prin acces controlat. Lucrăm cu organizații din toată România.
Fiecare pas pregătește următorul. Poți începe cu oricare, în funcție de unde se află organizația ta acum.
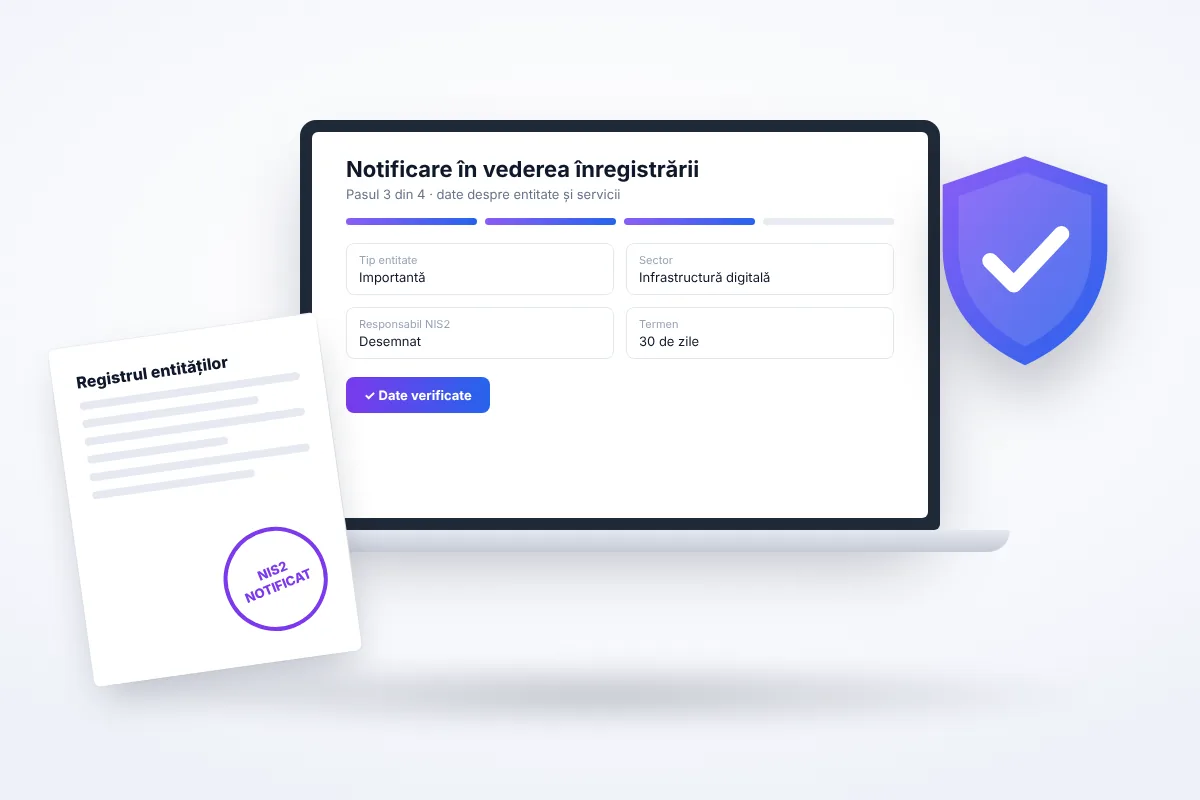
Afli dacă intri sub NIS2 și trimiți notificarea în cele 30 de zile.
Vezi ce includeEști aiciVezi cât de departe ești de măsurile cerute și ce ai de remediat.
Cere oferta pentru acest pas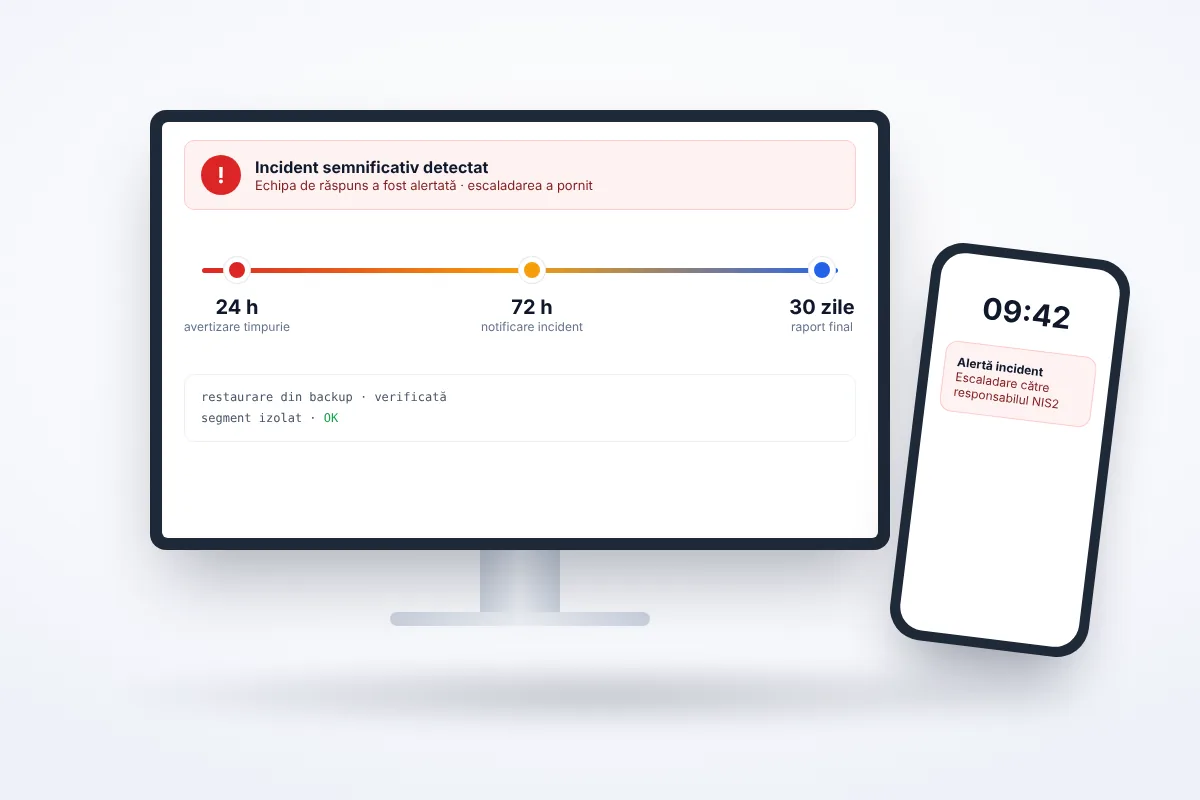
Știi exact cine face ce și cum raportezi în ziua unui incident.
Vezi ce include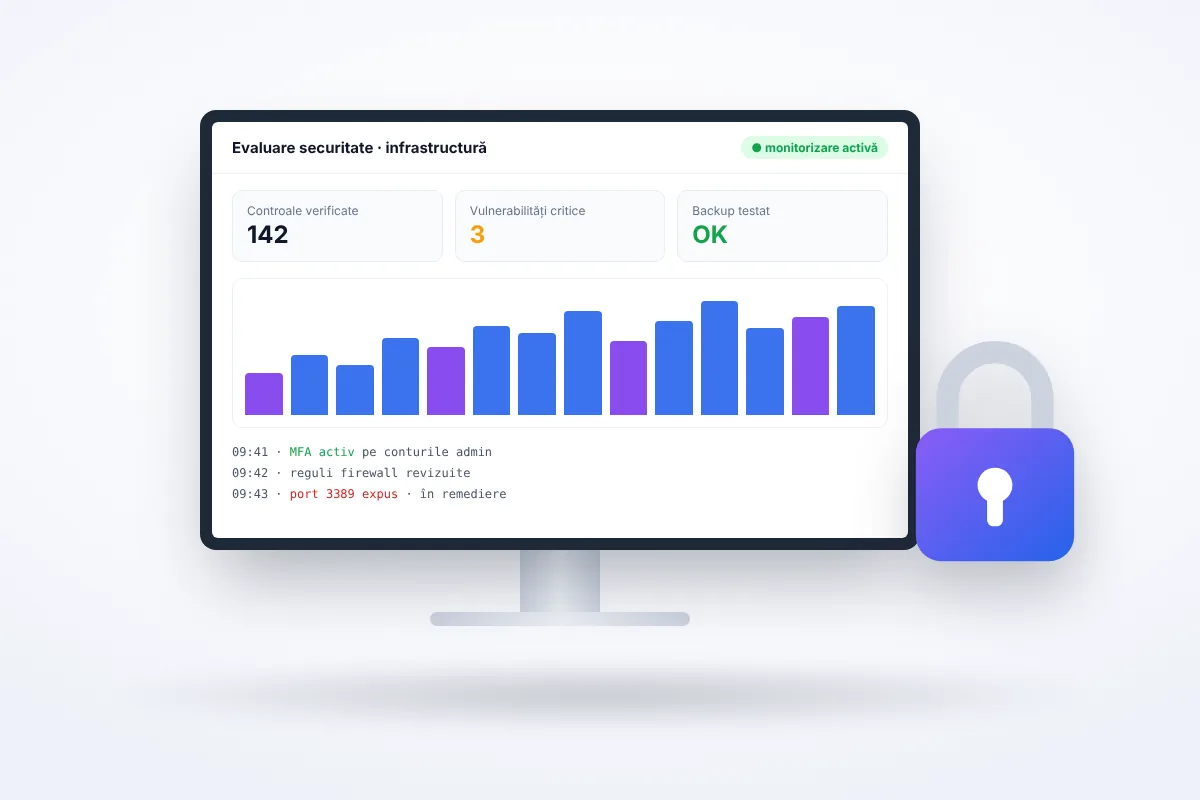
Ajungi la auditul DNSC cu dovezile pregătite și planul în lucru.
Vezi ce includeLasă-ne datele în formular și revenim cu răspunsul și oferta, sau sună acum.


