Primele ore după descoperirea unui atac cibernetic decid cât de mare devine paguba. Tot atunci se pierd cel mai ușor dovezile de care ai nevoie ca să afli ce s-a întâmplat și ca să raportezi corect la DNSC.
Ghidul de mai jos îți arată ce faci, în ordine, în primele 72 de ore după un atac cibernetic și ce trebuie să ai pregătit dinainte, ca reacția să nu depindă de noroc.
Pe scurt
Izolează sistemul afectat, dar nu-l reinstala și nu șterge nimic: jurnalele sunt dovezile.
Dacă incidentul e semnificativ, ai 24 de ore pentru avertizarea timpurie către DNSC.
Cu monitorizare ai deja istoricul atacului; fără ea, reconstitui din bucăți, iar unele lipsesc.
GRATUIT, ÎN DOUĂ MINUTE
Intră firma ta sub NIS2?
Scrii CUI-ul și vezi din datele ANAF încadrarea orientativă, termenele DNSC și nivelul de cerințe. La cerere primești raportul PDF și calendarul termenelor.
Verifică firma după CUICuprins
Semnele unui atac cibernetic
Nu orice alertă înseamnă un atac cibernetic reușit, dar unele semne nu trebuie ignorate: conturi blocate fără explicație, autentificări reușite din țări neobișnuite, fișiere criptate sau redenumite, servere care trimit brusc mult trafic spre exterior, utilizatori noi cu drepturi de administrator.
Când vezi un astfel de semn, tratează-l ca incident până dovedești contrariul. Mai multe semne de recunoaștere găsești în articolul cum să identifici un atac cibernetic.
Primele ore după un atac cibernetic: izolează, nu șterge
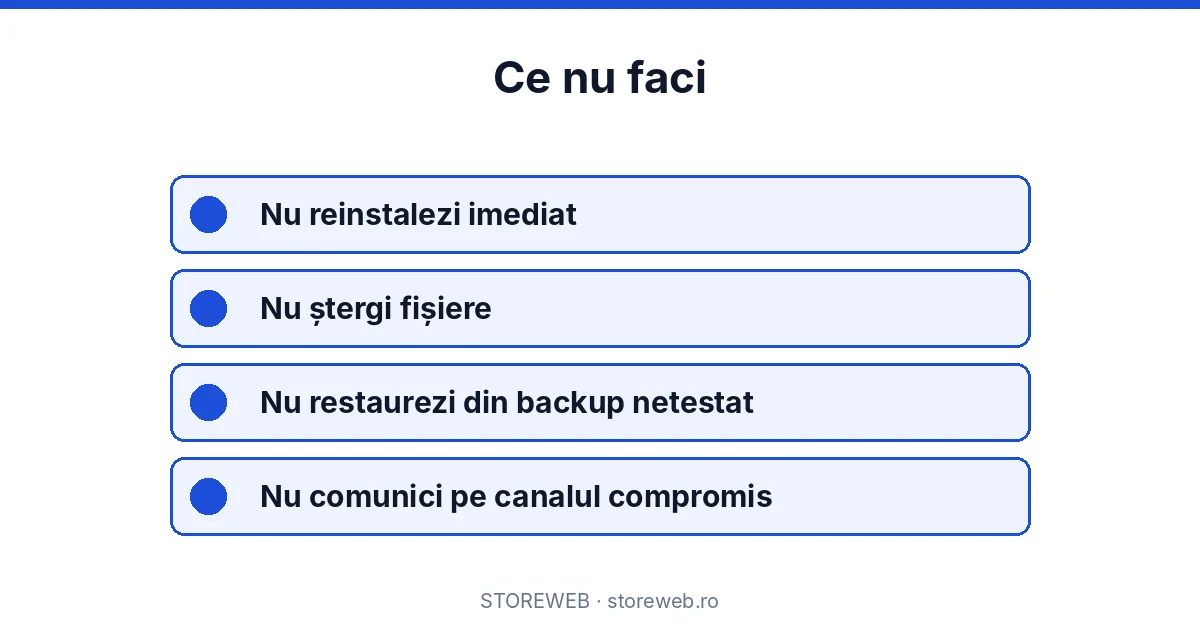
Primul reflex al multor echipe este să curețe sau să reinstaleze imediat sistemul. Este o greșeală. Deconectează sistemul de rețea ca atacul cibernetic să nu se extindă, dar nu-l reformata și nu șterge fișiere.
Notează ora la care ai aflat de incident. Pentru o entitate NIS2, de atunci curge termenul de 24 de ore pentru avertizarea timpurie, dacă este un incident semnificativ.
Investigarea: de unde a venit atacul cibernetic
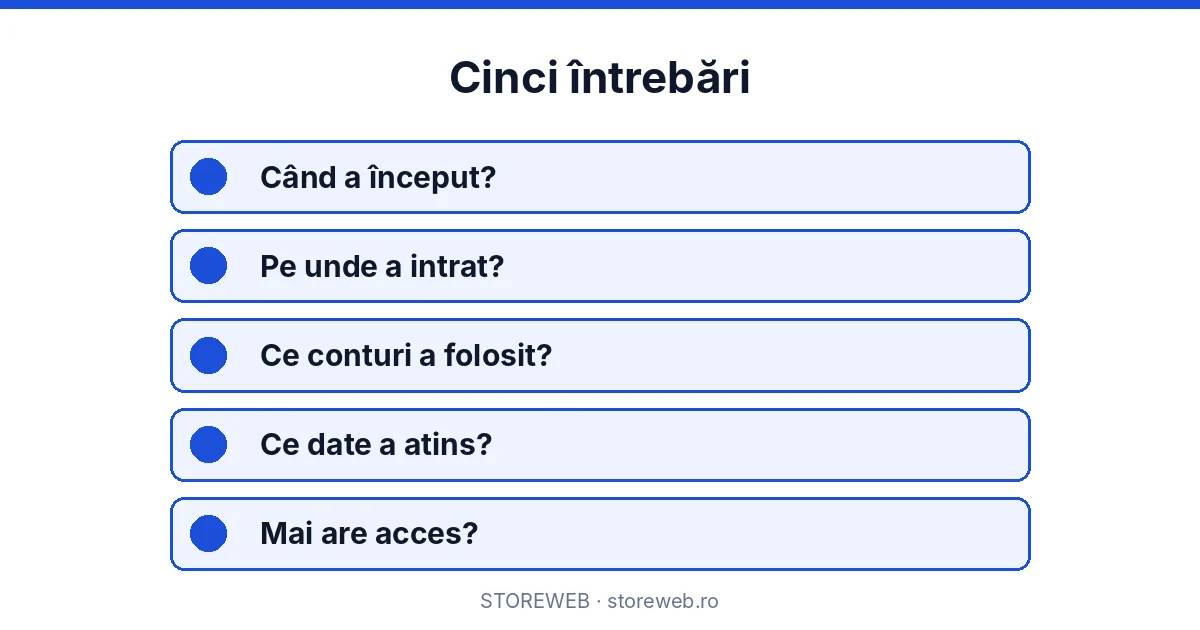
Investigarea răspunde la câteva întrebări: pe unde a intrat atacatorul, ce conturi a folosit, ce sisteme a atins, ce date a putut vedea sau copia și dacă mai are acces. Răspunsurile vin din jurnalele serverelor, ale firewall-ului și ale aplicațiilor și din istoricul conexiunilor.
Aici se vede diferența dintre o firmă monitorizată și una nemonitorizată. Cu monitorizare a securității cibernetice ai deja istoricul atacurilor, IP-urile implicate și serviciile vizate. Fără ea, reconstitui atacul cibernetic din bucăți.
Păstrarea dovezilor
Salvează jurnalele relevante înainte să fie rotite sau suprascrise. Notează ce ai făcut, când și cine a făcut. O copie a unui disc sau a memoriei unui server se face înainte de orice curățare.
STOREWEB SOC
Vezi un atac cibernetic în timp ce se întâmplă
Atacurile apar pe hartă în timp real, IP-urile periculoase sunt blocate automat în firewall, iar jurnalele și rapoartele rămân pentru investigare și pentru raportarea către DNSC.
Cere oferta pentru monitorizareRaportarea în paralel cu investigarea
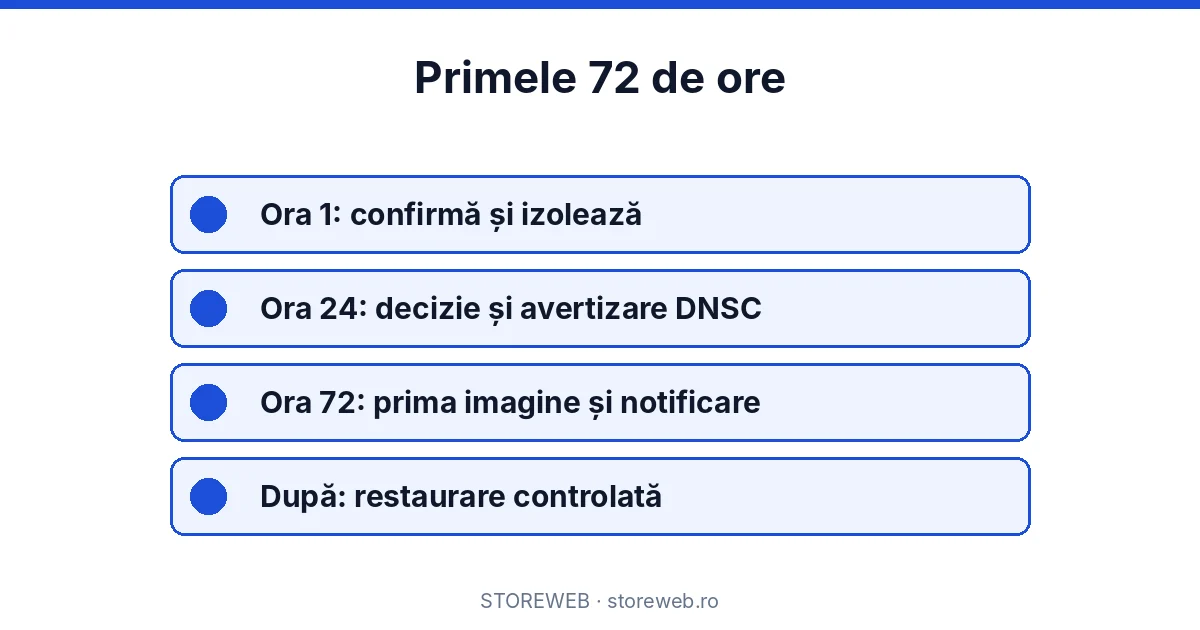
Nu aștepta finalul investigației ca să raportezi. Avertizarea timpurie se trimite în 24 de ore, notificarea cu prima evaluare în 72 de ore, iar raportul final în cel mult o lună de la notificare. Informațiile se completează pe parcurs.
Restaurarea sistemelor
Repornești sistemele doar după ce ai închis calea de acces a atacatorului, schimbi parolele compromise și restaurezi din backup-uri verificate ca fiind curate. Un backup care nu a fost testat niciodată nu este o garanție.
Ce înveți după un atac cibernetic
Un incident închis fără analiză la rece se repetă. Stabilește cauza reală, nu doar simptomul: o parolă slabă, un sistem neactualizat, un acces lăsat deschis unui fost furnizor. Apoi verifică dacă aceeași slăbiciune există și în alte locuri și actualizează procedurile de răspuns.
Cronologia primelor 72 de ore
În prima oră confirmi semnalul, izolezi sistemele afectate și anunți persoanele din procedura de răspuns. Notezi ora și primele observații.
Până la 24 de ore stabilești dacă incidentul este semnificativ și, dacă da, trimiți avertizarea timpurie către DNSC. În paralel salvezi jurnalele și începi investigarea.
Până la 72 de ore ai o primă imagine: pe unde a intrat atacatorul, ce a atins, ce date pot fi afectate. Trimiți notificarea incidentului cu această evaluare și decizi cum restaurezi.
După 72 de ore urmează restaurarea controlată, monitorizarea atentă a sistemelor repornite și pregătirea raportului final.
Când chemi ajutor din afară
Dacă nu ai jurnale, dacă atacatorul pare să mai aibă acces sau dacă sunt afectate date ale clienților, merită implicată o echipă cu experiență în răspuns la incidente. O decizie luată în prima zi costă mult mai puțin decât o investigație refăcută după ce dovezile s-au pierdut.
Investigare atac cibernetic: întrebările la care răspunzi
O investigare atac cibernetic bine făcută răspunde, în ordine, la cinci întrebări. Când a început atacul. Pe unde a intrat atacatorul. Ce conturi și sisteme a folosit. Ce date a putut accesa sau copia. Și dacă mai are acces acum.
Ultima întrebare este cea mai importantă. Un atac cibernetic considerat închis, dar în care atacatorul a lăsat o ușă deschisă, revine de obicei în câteva săptămâni, uneori mai grav.
Tipuri frecvente de atac cibernetic și primele semne
Ransomware-ul se vede prin fișiere criptate și mesaje de răscumpărare, dar începe de obicei cu zile sau săptămâni înainte, prin acces la un cont. Compromiterea e-mailului se vede prin reguli de redirecționare create fără știrea utilizatorului. Atacurile asupra site-urilor se văd prin fișiere noi pe server și trafic neobișnuit.
Despre tipurile cele mai frecvente am scris și în articolul cele mai frecvente atacuri cibernetice.
Investigare atac cibernetic: ce instrumente folosești
Jurnalele serverelor, ale firewall-ului și ale aplicațiilor sunt sursa principală. Lângă ele contează istoricul autentificărilor, lista proceselor active, conexiunile de rețea și fișierele modificate recent. Un sistem de monitorizare centralizat le adună într-un singur loc.
Fără aceste surse, investigare atac cibernetic devine o presupunere. De aceea păstrarea jurnalelor un timp suficient este una dintre cele mai ieftine și mai utile măsuri de securitate.
Cum comunici în timpul unui atac cibernetic
Comunicarea internă trebuie să fie rapidă și controlată: cine află, ce află și pe ce canal. Dacă e-mailul firmei este compromis, folosești un canal alternativ stabilit dinainte.
Comunicarea externă, către clienți sau parteneri, se face după ce știi ce s-a întâmplat, dar nu prea târziu. Pentru entitățile NIS2 există și obligația de informare a destinatarilor serviciilor, atunci când un atac cibernetic le poate afecta serviciile.
Surse oficiale pentru verificare: textul oficial al Directivei (UE) 2022/2555 (NIS2) pe EUR-Lex, Regulamentul de punere în aplicare (UE) 2024/2690. Textul național, OUG nr. 155/2024 aprobată prin Legea nr. 124/2025, îl găsești în Monitorul Oficial și pe portalul legislativ al Ministerului Justiției.
Ransomware: decizia de a plăti
Când datele sunt criptate, apare inevitabil întrebarea plății. Plata nu garantează primirea cheilor, nu garantează că datele nu au fost copiate și finanțează următoarele atacuri. Autoritățile recomandă, în general, să nu se plătească.
Decizia reală se ia cu mult înainte, prin backup. O organizație cu backup-uri separate, testate și protejate de modificare are opțiunea să restaureze. Una fără ele are de ales între variante proaste.
Backup-ul care te salvează
Un backup util are cel puțin o copie separată de rețeaua principală, protejată de ștergere sau modificare, și este testat periodic prin restaurare reală. Un backup aflat pe același server cu datele nu te protejează, pentru că atacatorul îl criptează odată cu ele.
Notează cât durează o restaurare completă. Dacă durează zile, planul de continuitate trebuie să spună cum funcționează activitatea între timp.
Cinci măsuri care reduc riscul
Autentificarea cu mai mulți factori pentru e-mail, acces la distanță și conturi de administrator oprește o mare parte din atacuri. Actualizările de securitate aplicate repede închid ușile cunoscute. Conturile de administrator puține și revizuite reduc ce poate face un atacator.
Monitorizarea continuă scurtează timpul până la detecție. Instruirea angajaților îi ajută să recunoască phishing-ul, care rămâne cea mai frecventă cale de intrare.
Nicio măsură nu elimină complet riscul, dar împreună transformă un incident grav într-unul gestionabil.
Cum arată pregătirea pentru următorul incident
Pregătirea înseamnă o procedură scrisă, persoane desemnate cu înlocuitori, un canal de comunicare de rezervă, jurnale păstrate și un exercițiu făcut măcar o dată pe an. Cu ele, primele 72 de ore devin o succesiune de pași cunoscuți, nu o improvizație.
Ce primești concret când lucrezi cu noi
Primești monitorizarea STOREWEB SOC pe serverele tale: harta atacurilor în timp real, blocarea automată a IP-urilor periculoase, alerte și rapoarte. Istoricul rămâne disponibil pentru investigare și pentru raportarea către DNSC.
Primești procedurile de răspuns la incidente scrise pe echipa ta, cu roluri, canale de rezervă și pașii pentru primele 72 de ore. La cerere, verificăm backup-ul și facem un test de restaurare.
Rezultatul este o firmă care vede atacurile, reacționează după un plan și are dovezile necesare când contează.
Cum te ajută STOREWEB
Administrăm din 2008 servere și rețele pentru firme și instituții, așa că vedem zilnic încercări de atac cibernetic: parole încercate în serie, scanări de porturi, cereri ciudate către site-uri. STOREWEB SOC le prinde din primele minute, blochează automat IP-urile periculoase și păstrează istoricul. Procedurile CSIRT pe care le scriem stabilesc cine face ce în primele 72 de ore.
Scenariu: e-mailul compromis al directorului financiar
Un angajat observă că furnizorii primesc de la directorul financiar e-mailuri cu un cont bancar nou. Directorul nu le-a trimis. Echipa IT verifică și găsește o regulă de redirecționare creată în cont acum două săptămâni.
Primul pas este blocarea sesiunilor, schimbarea parolei și activarea celui de-al doilea factor. Apoi se salvează jurnalele de autentificare și se caută aceeași regulă în alte conturi.
Investigarea arată o autentificare dintr-o țară neobișnuită, după un e-mail de phishing. Furnizorii sunt anunțați să ignore cererile, iar firma evaluează dacă incidentul trebuie raportat.
Scenariul este construit pentru explicație și nu descrie un client real.
Zece întrebări de pregătire pentru următorul incident
Răspunde la întrebările de mai jos împreună cu echipa IT. Ele arată cât de pregătită este firma înainte să fie nevoie.
Știi cine anunță conducerea și în cât timp, la orice oră?
Ai un canal de comunicare de rezervă în afara e-mailului firmei?
Jurnalele serverelor și ale firewall-ului se păstrează cel puțin câteva luni?
Există o copie de backup separată de rețea și protejată de modificare?
Ai testat o restaurare completă în ultimele luni?
Știi cât durează restaurarea sistemelor critice?
Autentificarea cu mai mulți factori este activă pe e-mail și accesul la distanță?
Există o listă actualizată a conturilor de administrator?
Ai monitorizare care alertează la încercări de atac?
Știi dacă firma are obligații de raportare la DNSC?
Fiecare „nu” este o slăbiciune pe care atacatorul o poate folosi sau o întârziere în primele ore. Le poți închide pe rând, începând cu backup-ul și autentificarea.
Termeni pe care îi întâlnești în acest proces
Indicatori de compromitere
Urme tehnice ale unui atac, precum adrese IP, fișiere sau domenii folosite de atacator. Ajută la detectarea aceluiași atac în alte sisteme.
PNRISC
Platforma națională a DNSC prin care entitățile raportează incidentele semnificative la termenele de 24 de ore, 72 de ore și o lună.
Izolare
Separarea sistemului afectat de rețea, fără ștergerea datelor, ca atacul să nu se extindă și dovezile să rămână intacte.
Jurnale
Înregistrările evenimentelor din servere, firewall și aplicații. Sunt sursa principală pentru a afla cum a intrat atacatorul.
Ransomware
Program care criptează datele și cere bani pentru cheia de decriptare. De multe ori, datele sunt și copiate înainte de criptare.
Plan de continuitate
Documentul care spune cum funcționează activitatea esențială cât timp sistemele sunt oprite sau în curs de restaurare.
Mai mulți termeni explicați pe înțeles găsești în glosarul NIS2 STOREWEB.
Concluzie
Un atac cibernetic nu se gestionează bine prin noroc. Cu monitorizare care păstrează istoricul, cu proceduri scrise și cu un backup testat, primele 72 de ore devin un plan executat calm. STOREWEB SOC vede atacurile în timp real și blochează automat IP-urile periculoase, iar procedurile noastre CSIRT stabilesc cine face ce când contează fiecare oră.
Întrebări frecvente despre atac cibernetic
Ce fac primul lucru după un atac cibernetic?
Izolezi sistemul afectat de rețea, fără să-l reinstalezi sau să ștergi fișiere, și notezi ora la care ai aflat de incident.
Trebuie să raportez un atac cibernetic la DNSC?
Dacă organizația intră sub NIS2 și incidentul este semnificativ, da: avertizare în 24 de ore, notificare în 72 de ore și raport final.
Cum aflu de unde a venit atacul cibernetic?
Din jurnalele serverelor, ale firewall-ului și ale aplicațiilor. Monitorizarea continuă păstrează acest istoric gata de analiză.
Pot restaura imediat din backup?
Doar după ce ai închis calea de acces a atacatorului și ai verificat că backup-ul este curat.
Cât durează o investigare atac cibernetic?
Prima imagine se obține de obicei în 72 de ore. Investigarea completă poate dura mai mult, în funcție de cât de departe a ajuns atacatorul.
Pot face investigare atac cibernetic fără jurnale?
Foarte limitat. Fără jurnale nu poți stabili sigur cum a intrat atacatorul și ce date a atins.
Ce fac dacă e-mailul firmei este compromis?
Folosești un canal alternativ stabilit dinainte, schimbi parolele și verifici regulile de redirecționare create în conturi.
Cât de repede poate fi detectat un atac cibernetic?
Cu monitorizare continuă, încercările sunt vizibile din primele minute. Fără monitorizare, multe atacuri sunt descoperite după zile sau săptămâni.
Trebuie să anunț poliția?
Pentru infracțiuni informatice poți depune plângere la organele de cercetare penală. Păstrarea dovezilor este esențială și în acest caz.
Ce fac dacă backup-ul a fost criptat și el?
Verifici dacă există copii separate sau versiuni anterioare. Lecția pentru viitor este o copie izolată, protejată de modificare.
Ce fac cu calculatorul afectat?
Îl deconectezi de la rețea, dar nu îl oprești și nu îl reinstalezi până nu sunt salvate dovezile.
Cum știu dacă au fost furate date?
Din jurnalele de trafic și de acces. Volumele mari de date trimise în afară sunt un semn important.
Cât timp păstrez jurnalele?
Suficient cât să poți investiga atacuri descoperite târziu. Multe organizații păstrează cel puțin câteva luni.
PREVENȚIA COSTĂ MAI PUȚIN
Nu aștepta primul atac cibernetic
Pornește monitorizarea și pregătește procedurile de răspuns înainte să ai nevoie de ele.
Cere oferta pentru monitorizareProceduri CSIRTArticolul are caracter informativ și nu reprezintă consultanță juridică. Pentru situația concretă a organizației tale, o analiză pe documente este singura care îți dă un răspuns pe care îl poți susține în fața DNSC.