

Proceduri CSIRT și escaladare
Stabilim cine detectează, cine izolează sistemele afectate, cum se conservă jurnalele (logs) și cine aprobă comunicarea internă și externă.
DNSC a început sancțiunile pentru organizațiile neînregistrate: până la 500.000 lei pentru lipsa notificării.
Pentru raportare incidente DNSC ai 24 de ore pentru avertizarea timpurie. Pregătim procedurile CSIRT, fluxul de raportare prin PNRISC, backup-ul și exercițiile, pentru echipe din toată România.
Primești oferta pentru proceduri, raportare și exerciții.
DE CE STOREWEB
Lucrăm din 2008 cu servere, rețele și date ale firmelor și instituțiilor din toată România. Securitatea cibernetică o facem pe infrastructura pe care o administrăm zilnic.
Fiecare proiect se adaptează dimensiunii, infrastructurii și sectorului organizației tale.
Stabilim cine detectează, cine izolează sistemele afectate, cum se conservă jurnalele (logs) și cine aprobă comunicarea internă și externă.
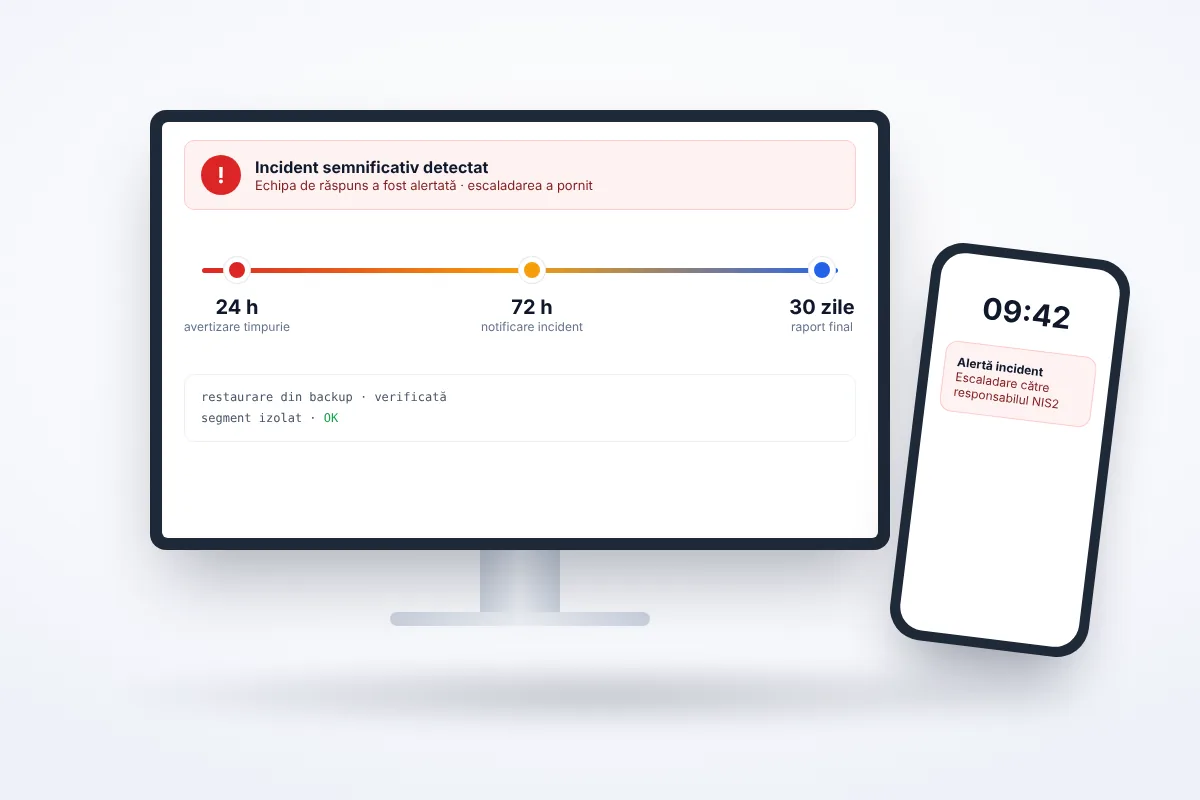
Pregătim formularele și criteriile de severitate pentru avertizarea timpurie în 24h, raportul de incident în 72h și raportul final în 30 de zile.
Verificăm strategiile de backup și disaster recovery și organizăm instruirea personalului și a conducerii, inclusiv simulări de phishing.
Studiul „Radiografia Securității Cibernetice în România în 2026” (FORT, 211 organizații) arată că 15% dintre participanți aveau opt sau nouă din cele nouă măsuri tehnice analizate, dar nu își testaseră niciodată planul de răspuns la incidente.
Cine declară incidentul, cine vorbește cu DNSC și cine îl înlocuiește pe fiecare când lipsește. Lista trebuie să existe și pe hârtie.
Un backup netestat este o presupunere. Merită măsurat cât durează, în realitate, restaurarea unui sistem critic.
Termenele de 24 de ore, 72 de ore și 30 de zile cer informații pe care trebuie să le poți aduna repede: ce sisteme, ce date, ce impact.
Procedurile de răspuns la incidente fac parte din măsurile verificate la gap analysis-ul NIS2. Dacă organizația nu este încă înregistrată, primul pas este notificarea către DNSC.
Ce înseamnă raportare incidente DNSC, cum arată raportarea CSIRT prin PNRISC și ce trebuie să existe înainte de primul incident.
Entitățile esențiale și importante raportează incidentele semnificative către DNSC, prin platforma PNRISC. Raportarea are trei momente obligatorii: avertizarea timpurie în 24 de ore, notificarea incidentului în 72 de ore și raportul final.
Ceasul pornește din momentul în care afli de incident, nu de când ai terminat investigația. Fără o procedură scrisă, primele ore se pierd pe întrebarea cine decide.
Legea nr. 124/2025 a clarificat ce înseamnă incident semnificativ de securitate cibernetică. Procedura ta trebuie să spună cine evaluează incidentul, pe ce criterii și în cât timp ia decizia de raportare.
Construim aceste criterii pe activitatea ta reală, ca echipa să nu raporteze orice alertă, dar nici să nu rateze un incident care trebuia raportat.
Raportarea CSIRT se face pe platforma națională PNRISC a DNSC. La 24 de ore trimiți avertizarea timpurie, la 72 de ore notificarea cu evaluarea inițială, iar raportul final în cel mult o lună de la notificare.
Pregătim din timp șabloanele cu datele cerute, ca în ziua incidentului să completezi, nu să cauți informații.
Procedurile CSIRT stabilesc rolurile, lanțul de escaladare, înlocuitorii, canalele de comunicare și pașii tehnici de izolare, investigare și restaurare.
Le scriem pe infrastructura ta, nu dintr-un șablon generic, și le legăm de gap analysis-ul NIS2 și de măsurile verificate la audit.
Un backup netestat este o presupunere. Verificăm ce se salvează, unde, cât de des și cât durează restaurarea unui sistem critic.
Planul de continuitate spune ce funcționează în timpul incidentului, cum lucrează oamenii și în ce ordine se repornesc sistemele.
NIS2 cere ca membrii conducerii să urmeze cursuri de formare și ca întregul personal să fie instruit regulat. Organizăm instruiri pe roluri și simulări de phishing, cu rezultate măsurabile.
Lucrăm la distanță sau la sediu, cu echipe din toată România. Completezi formularul de sus și primești oferta pentru proceduri, raportare și exerciții.
Conform OUG nr. 155/2024, entitățile esențiale și importante transmit avertizarea timpurie în maximum 24 de ore, raportul de incident în 72 de ore și raportul final în termen de o lună.
Nu. Consultanța ajută organizația să își construiască procedurile interne de detectare, răspuns și raportare către autoritățile și echipele CSIRT competente.
Da. Articolele 12-14 din OUG nr. 155/2024 prevăd responsabilitatea conducerii și obligativitatea formării și conștientizării în securitate cibernetică, inclusiv față de atacuri de tip phishing.
Entitatea afectată raportează incidentul semnificativ prin PNRISC. STOREWEB pregătește procedura, șabloanele și echipa, iar la nevoie sprijină tehnic raportarea.
Da. Procedurile, instruirea și exercițiile le facem la distanță sau la sediu, pentru firme și instituții din toată România.
Fiecare pas pregătește următorul. Poți începe cu oricare, în funcție de unde se află organizația ta acum.
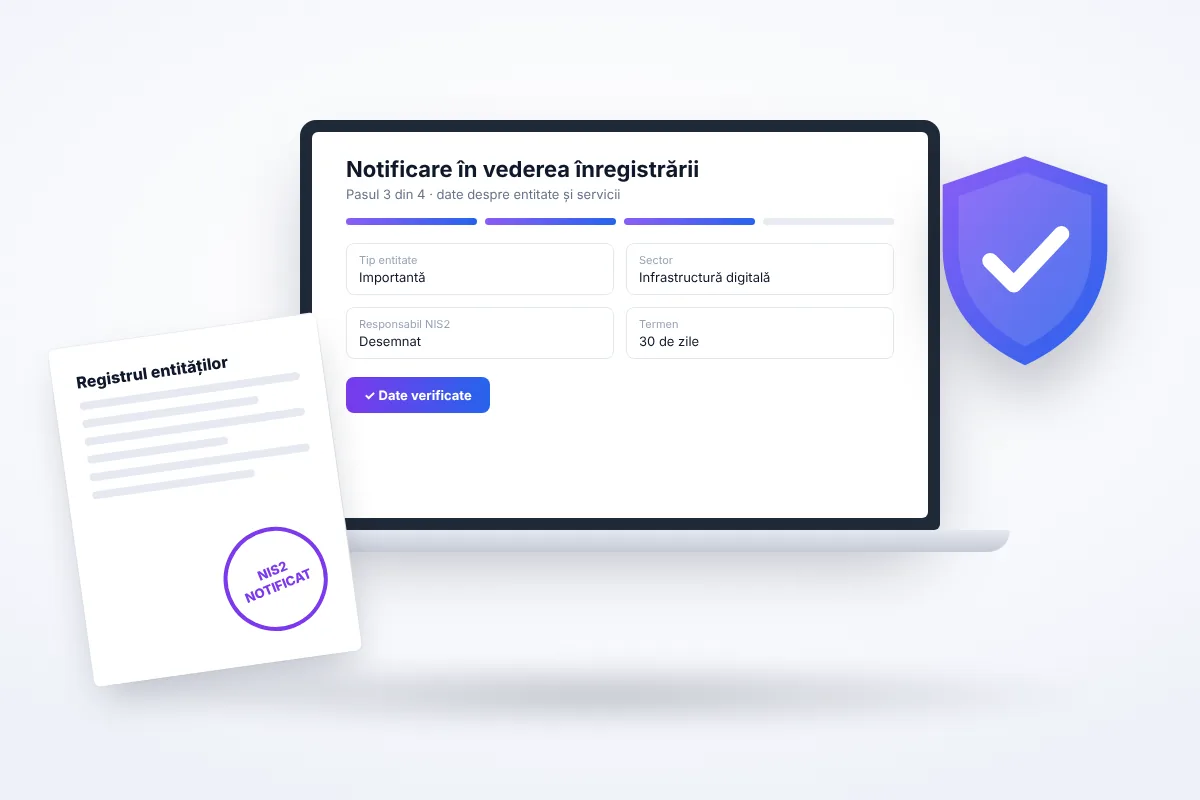
Afli dacă intri sub NIS2 și trimiți notificarea în cele 30 de zile.
Vezi ce include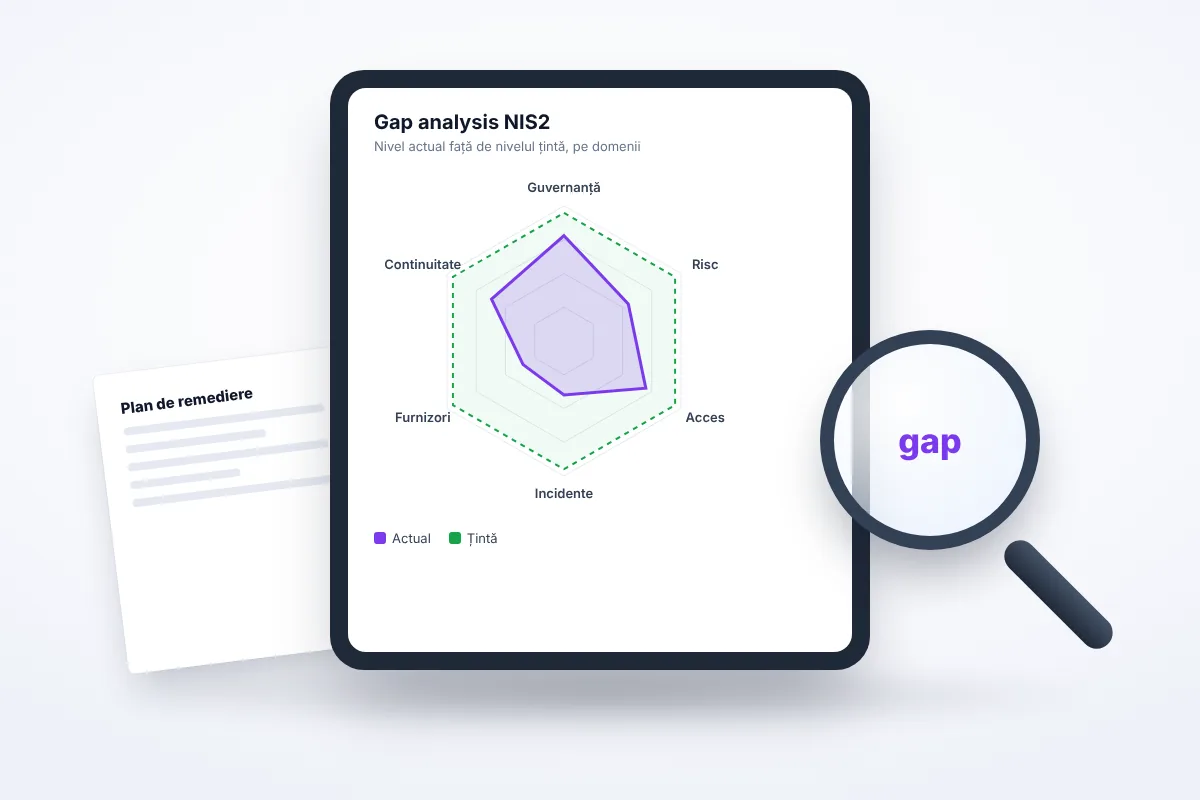
Vezi cât de departe ești de măsurile cerute și ce ai de remediat.
Vezi ce includeEști aiciȘtii exact cine face ce și cum raportezi în ziua unui incident.
Cere oferta pentru acest pas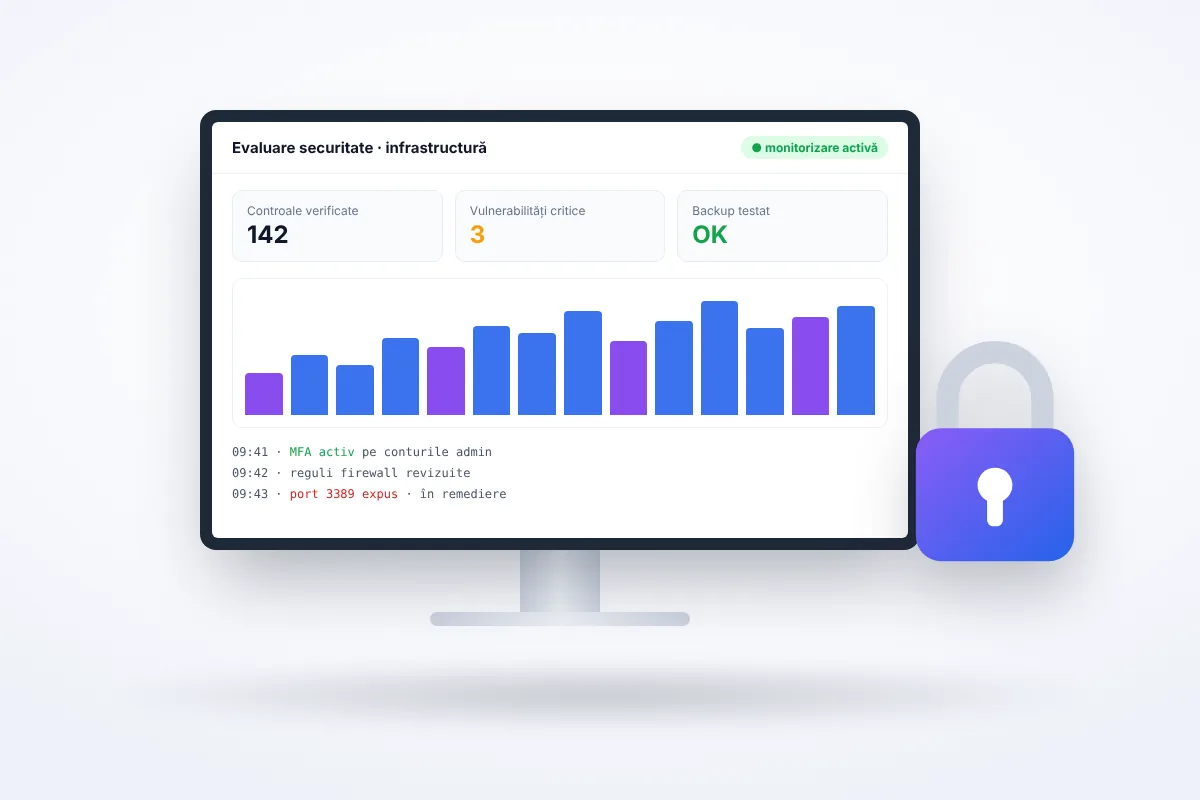
Ajungi la auditul DNSC cu dovezile pregătite și planul în lucru.
Vezi ce includeLasă-ne datele în formular și revenim cu răspunsul și oferta, sau sună acum.


