

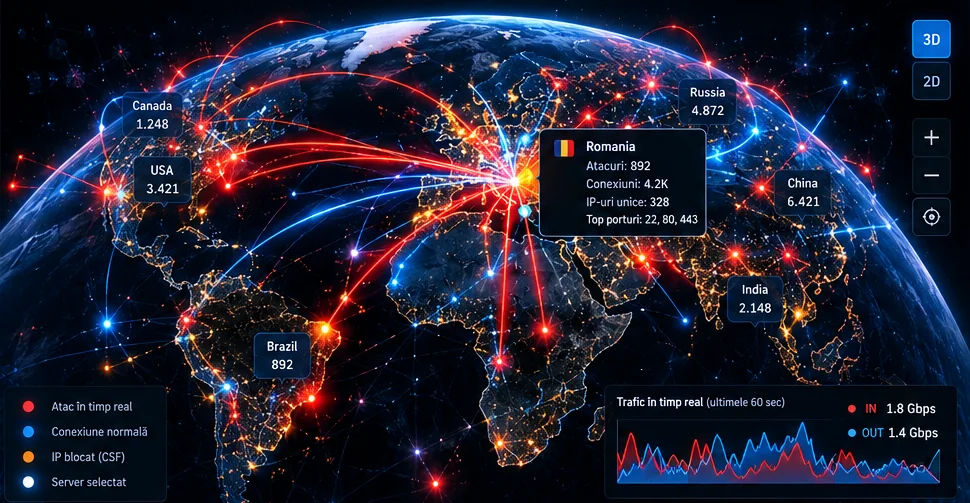
01 · HARTA ATACURILOR
Vezi de unde vin atacurile
Harta 3D și 2D arată în timp real din ce țări vin conexiunile și atacurile spre serverele tale, cu numărul de atacuri pe fiecare țară.
NIS2 cere avertizarea timpurie către DNSC în 24 de ore. Fără monitorizare, afli de atac prea târziu.
Monitorizare securitate cibernetică în timp real: vezi atacurile asupra serverelor pe hartă, IP-urile periculoase sunt blocate automat în firewall, iar tu primești alerte și rapoarte. Pentru firme și instituții din toată România.
Primești oferta în funcție de numărul de servere.
DE CE STOREWEB
Lucrăm din 2008 cu servere, rețele și date ale firmelor și instituțiilor din toată România. Securitatea cibernetică o facem pe infrastructura pe care o administrăm zilnic.
STOREWEB SOC adună datele de pe toate serverele tale: atacuri, conexiuni, IP-uri blocate de firewall și traficul pe servicii. Vezi ce se întâmplă acum și ce s-a întâmplat ieri.
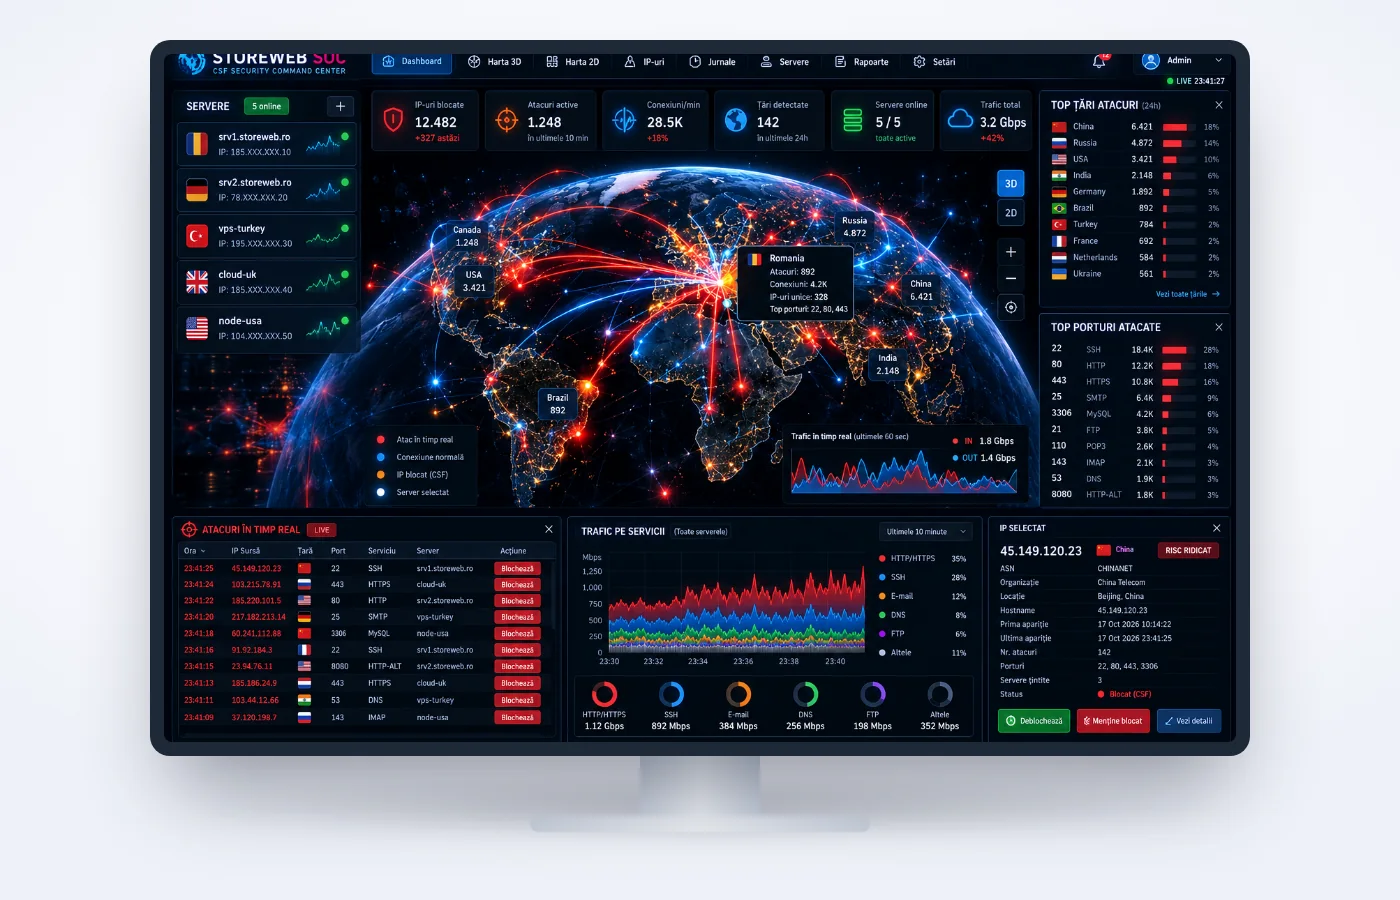
Informațiile de care ai nevoie ca să reacționezi repede și ca să ai dovezi la un control.
Harta 3D și 2D arată în timp real din ce țări vin conexiunile și atacurile spre serverele tale, cu numărul de atacuri pe fiecare țară.
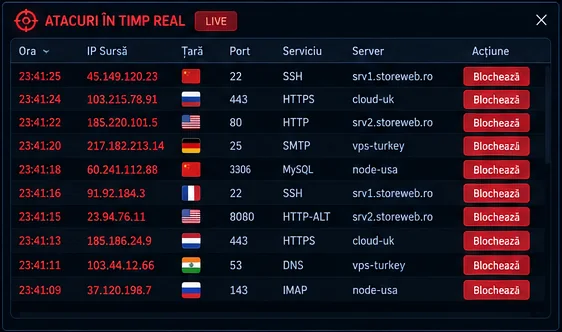
Fiecare atac apare cu ora, IP-ul sursă, țara, portul, serviciul și serverul țintit. Un IP suspect îl blochezi direct din listă.
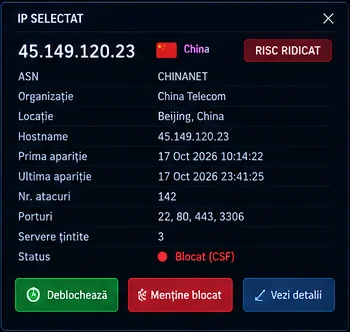
Pentru fiecare IP vezi furnizorul, locația, prima și ultima apariție, numărul de atacuri, porturile încercate și serverele vizate.
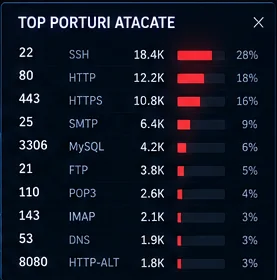
Topul porturilor și serviciilor atacate (SSH, HTTP, e-mail, baze de date) îți arată unde să întărești configurația.
Ordinul DNSC nr. 1/2026 verifică și domeniul Detecție. Monitorizarea îți dă jurnalele și dovezile pe care le ceri la autoevaluare și la un control.
Afli de atac când serverul cade sau când te sună un client. Termenul de 24 de ore pentru avertizarea timpurie a început deja.
Vezi atacul când începe, IP-ul e blocat automat, iar jurnalul îți dă datele pentru raportarea către DNSC.
Ce face monitorizarea, cum ajută la NIS2 și ce primești concret de la STOREWEB SOC.
Monitorizarea securității cibernetice urmărește continuu ce se întâmplă pe servere și în rețea: conexiuni, încercări de autentificare, scanări de porturi și atacuri. Scopul este să vezi un atac în primele minute, nu după ce a produs pagube.
STOREWEB SOC adună aceste date într-un singur ecran, cu harta atacurilor, lista IP-urilor blocate și traficul pe servicii, pentru toate serverele tale.
Monitorizarea fără reacție doar numără atacurile. De aceea legăm monitorizarea de firewall: IP-urile care încearcă parole, scanează porturi sau trimit trafic suspect sunt blocate automat.
Din SOC poți bloca manual un IP, îl poți debloca sau îl poți păstra blocat, cu istoricul complet al atacurilor lui.
Un centru de operațiuni de securitate (SOC) propriu înseamnă oameni și unelte scumpe. Pentru o firmă mică sau mijlocie, monitorizarea externalizată oferă aceeași vizibilitate fără să angajezi o echipă.
Poți începe cu serverele critice și extinzi apoi monitorizarea. Lucrăm cu firme și instituții din toată România.
Entitățile esențiale și importante trebuie să detecteze incidentele și să trimită avertizarea timpurie către DNSC în 24 de ore. Fără monitorizare, termenul începe să curgă înainte să știi de incident.
Jurnalele din SOC te ajută la raportarea incidentelor prin PNRISC și la autoevaluarea NIS2, la capitolul Detecție.
Monitorizăm servere Linux, dedicate, VPS sau cloud, cu servicii web, e-mail, baze de date și acces SSH. Pe aceeași interfață vezi toate serverele, indiferent de țara în care sunt.
Dacă serverele sunt găzduite la STOREWEB, pe servere dedicate sau prin externalizare IT, pornim mai repede, pentru că infrastructura o administrăm deja.
Prețul depinde de numărul de servere, de serviciile monitorizate și de cât de des vrei rapoarte. Plătești lunar, fără investiție inițială în echipamente.
Completezi formularul de sus și primești oferta pentru monitorizare securitate cibernetică, cu ce include și cât costă pe server.
Acces la STOREWEB SOC cu harta atacurilor, lista atacurilor în timp real, IP-urile blocate, traficul pe servicii și profilul fiecărui IP, plus blocarea automată în firewall, alerte și rapoarte.
Nu. Le folosește și le completează. Firewall-ul blochează, iar monitorizarea îți arată ce s-a blocat, de unde vin atacurile și ce servicii sunt vizate.
Da. Din SOC vezi de ce a fost blocat un IP și îl poți debloca sau păstra blocat dintr-un click.
Da, la domeniul Detecție și la raportarea incidentelor. Jurnalele îți dau datele cerute pentru avertizarea timpurie și pentru notificarea către DNSC.
Nu. Monitorizăm și servere găzduite la alți furnizori. Dacă sunt la noi, pornirea e mai rapidă.
Da. Monitorizarea se face la distanță, pentru firme și instituții din orice județ.
Fiecare pas pregătește următorul. Poți începe cu oricare, în funcție de unde se află organizația ta acum.
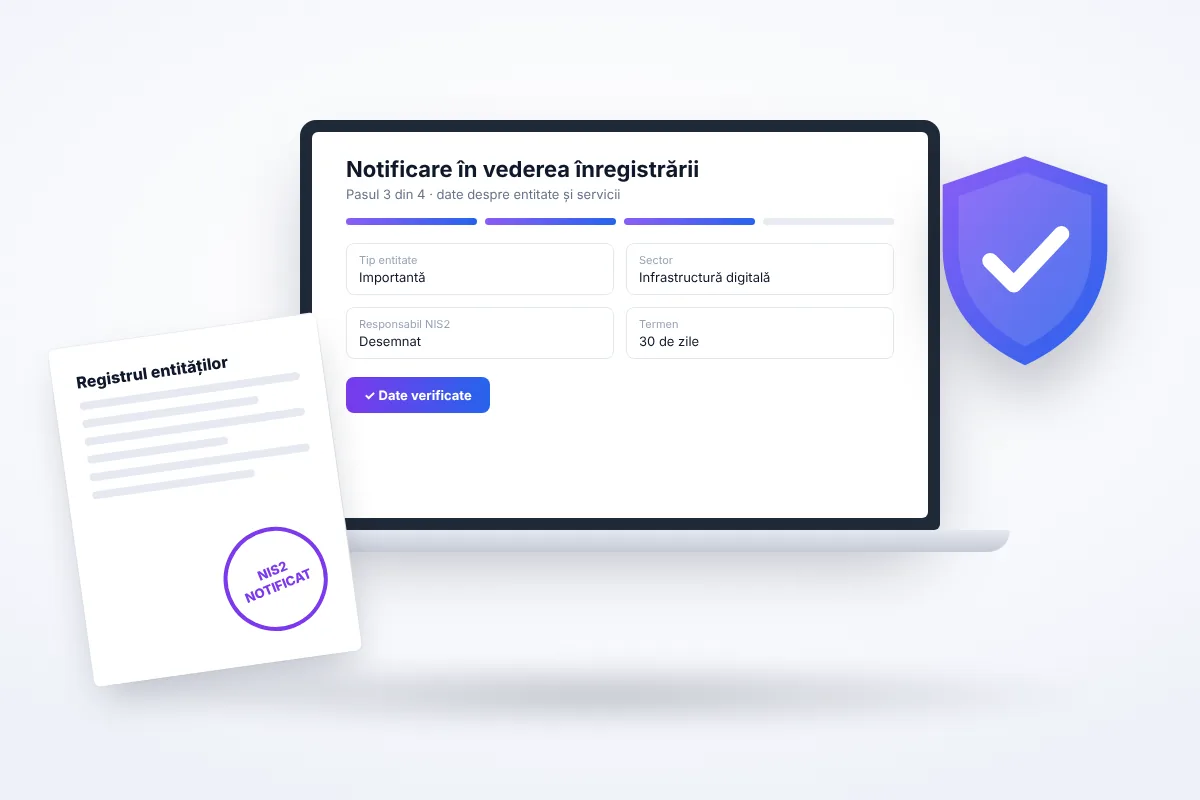
Afli dacă intri sub NIS2 și trimiți notificarea în cele 30 de zile.
Vezi ce include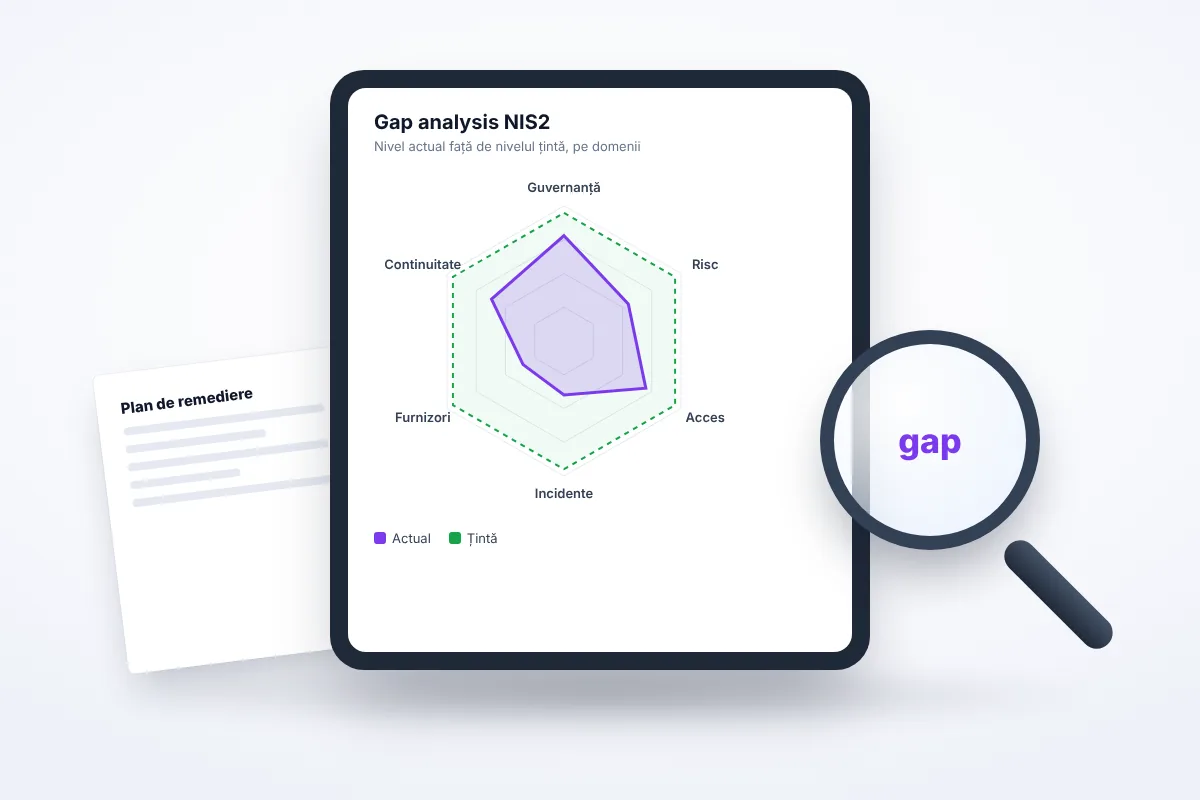
Vezi cât de departe ești de măsurile cerute și ce ai de remediat.
Vezi ce include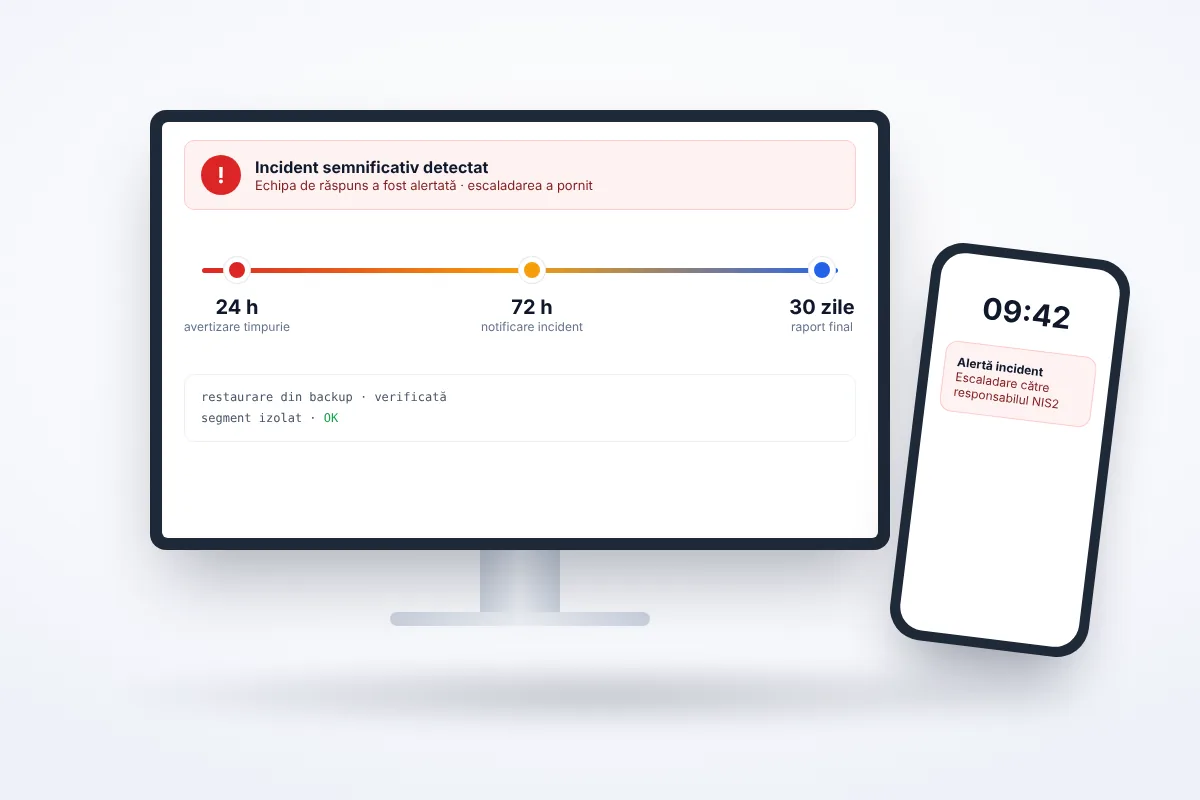
Știi exact cine face ce și cum raportezi în ziua unui incident.
Vezi ce include
Ajungi la auditul DNSC cu dovezile pregătite și planul în lucru.
Vezi ce includeLasă-ne datele în formular și primești oferta pentru monitorizare, sau sună acum.


