Un auditor NIS2 nu vine să te ajute să te conformezi, ci să confirme că ai făcut-o. Organizațiile care ajung la el fără dovezi află asta târziu și scump, prin constatări de neconformitate, termene de remediere și un nou audit.
Mai jos afli cine poate fi auditor NIS2, ce verifică și cum îți pregătești organizația în cinci pași, ca auditul să fie o formalitate, nu o surpriză.
Pe scurt
Auditul NIS2 reglementat îl face doar un auditor NIS2 atestat de DNSC, independent față de organizație.
Consultantul care te-a pregătit nu te poate audita tot el.
Pregătirea bună înseamnă gap analysis, remediere și un dosar de dovezi ordonat pe măsuri.
GRATUIT, ÎN DOUĂ MINUTE
Intră firma ta sub NIS2?
Scrii CUI-ul și vezi din datele ANAF încadrarea orientativă, termenele DNSC și nivelul de cerințe. La cerere primești raportul PDF și calendarul termenelor.
Verifică firma după CUICuprins
Cine poate fi auditor NIS2
Auditul de securitate cibernetică prevăzut de OUG nr. 155/2024 îl poate face doar un auditor de securitate cibernetică atestat de DNSC. Un auditor NIS2 trebuie să fie independent față de organizația auditată, așa că firma care te-a pregătit, ți-a scris procedurile sau ți-a configurat sistemele nu te poate audita tot ea.
Separarea este sănătoasă. Consultantul te ajută să ajungi la nivelul cerut, iar auditorul NIS2 confirmă, fără conflict de interese, că ai ajuns.
Ce verifică un auditor NIS2
Auditorul NIS2 compară ce ai declarat cu ce există de fapt. Verifică guvernanța și deciziile conducerii, evaluarea riscurilor, măsurile tehnice, relația cu furnizorii, procedurile de răspuns la incidente și capacitatea de a reveni după un incident.
Pentru fiecare cerință cere dovezi: documente aprobate, jurnale, rapoarte de test, evidența instruirilor. Va discuta și cu oamenii care aplică procedurile, nu doar cu cei care le-au scris.
Pregătirea pentru auditorul NIS2 în 5 pași
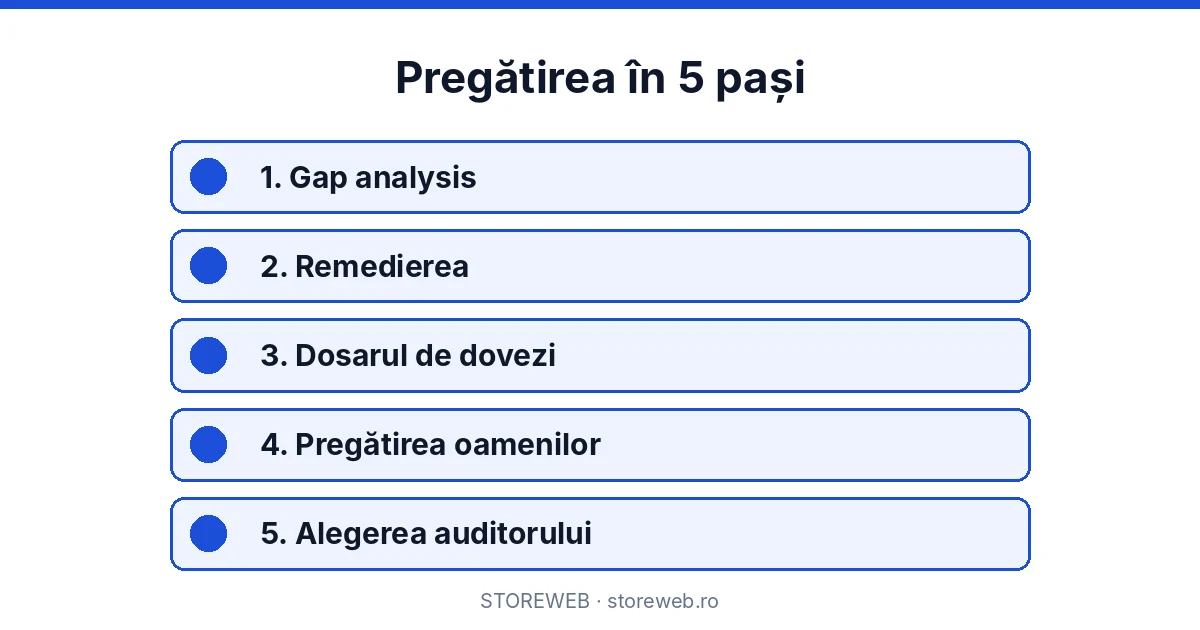
1. Gap analysis pe Ordinul DNSC nr. 1/2026
Afli unde ești față de fiecare măsură corespunzătoare nivelului tău de risc. Un gap analysis NIS2 cu verificare tehnică arată și ce dovezi ai deja.
2. Remedierea, cu priorități
Începi cu ce e grav și ușor de rezolvat. Măsurile ieftine cu impact mare, precum autentificarea cu mai mulți factori sau backup-ul testat, reduc rapid numărul de constatări.
3. Dosarul de dovezi
Organizezi dovezile pe structura măsurilor din ordin. Pentru fiecare: documentul care o descrie, dovada aplicării și persoana care o poate explica.
4. Pregătirea oamenilor
Echipa trebuie să știe ce scrie în proceduri. Un scurt exercițiu de răspuns la incident, cu procedurile CSIRT reale, arată repede ce nu funcționează.
5. Alegerea auditorului NIS2
Verifici atestatul DNSC și independența, întrebi cum desfășoară auditul, ce documente cere înainte și în ce formă primești raportul. Auditorii atestați nu au disponibilitate nelimitată, așa că discuți din timp.
PREGĂTIRE PENTRU AUDITUL NIS2
Ajungi la auditorul NIS2 cu dosarul complet
Facem evaluarea tehnică, consultanța NIS2, remedierea și dosarul de dovezi, ca auditul să găsească puține constatări și mai ales de documentare.
Cere o evaluare NIS2Audit voluntar și audit NIS2 reglementat
Orice organizație poate cere un audit de securitate cibernetică voluntar, ca să își cunoască riscurile sau pentru că un client mare îl cere. Acesta poate fi făcut de orice specialist competent. Un audit voluntar făcut înainte de vizita auditorului NIS2 este cel mai ieftin mod de a afla unde ești.
Pentru instituții, am scris separat despre auditul IT pentru conformitate GDPR și NIS2.
Ce rămâne după vizita auditorului NIS2
Raportul poate avea constatări de neconformitate. Fiecare are nevoie de o acțiune corectivă, un responsabil și un termen. Organizațiile care s-au pregătit serios au, de obicei, puține constatări.
Ce constată cel mai des un auditor NIS2
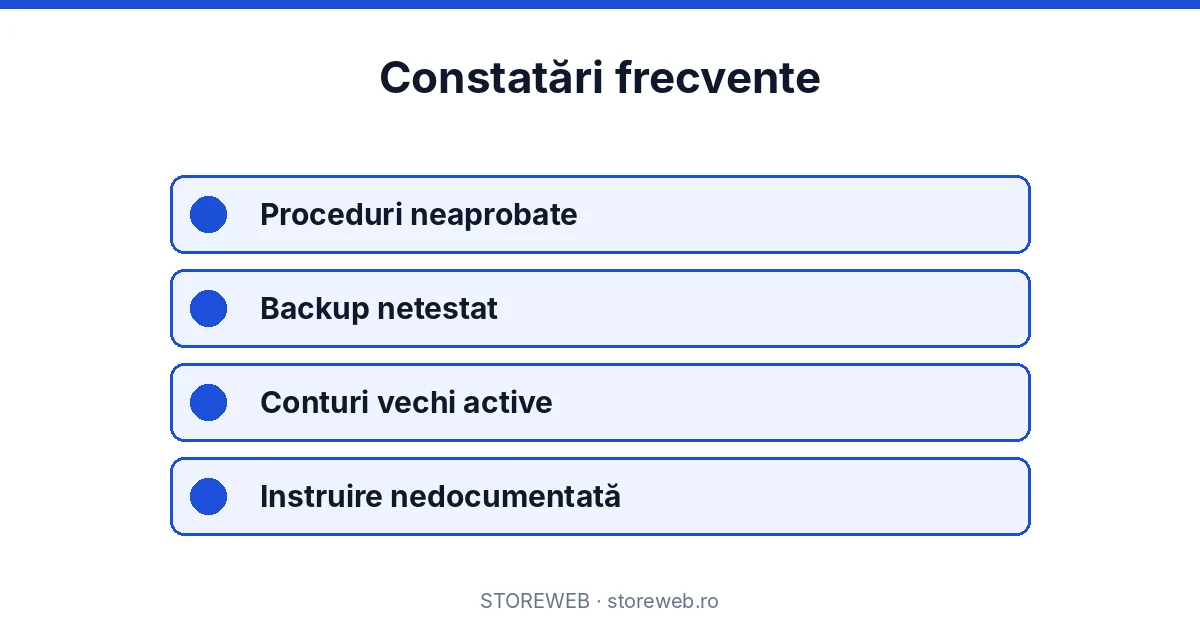
Procedurile există, dar nu sunt aprobate de conducere sau nu au fost revizuite de mult. Auditorul cere versiunea aprobată, cu dată și semnătură.
Backup-ul se face, dar nu a fost testat niciodată prin restaurare. Fără un raport de test, măsura nu poate fi considerată îndeplinită.
Conturile foștilor angajați sau ale foștilor furnizori sunt încă active. Este o constatare simplă de evitat și una dintre cele mai frecvente.
Instruirea conducerii lipsește sau nu este documentată, deși NIS2 o cere explicit.
Inventarul activelor este incomplet sau nu a fost actualizat după schimbări importante în infrastructură.
Cât timp să lași pentru pregătire
Pentru o organizație care pornește de la zero, pregătirea ia de obicei câteva luni, nu câteva săptămâni. Pentru una care are deja măsurile de bază, accentul cade pe dovezi și pe închiderea diferențelor găsite la gap analysis. Calendarul realist îl stabilești doar după evaluare.
Audit NIS2: cum se desfășoară
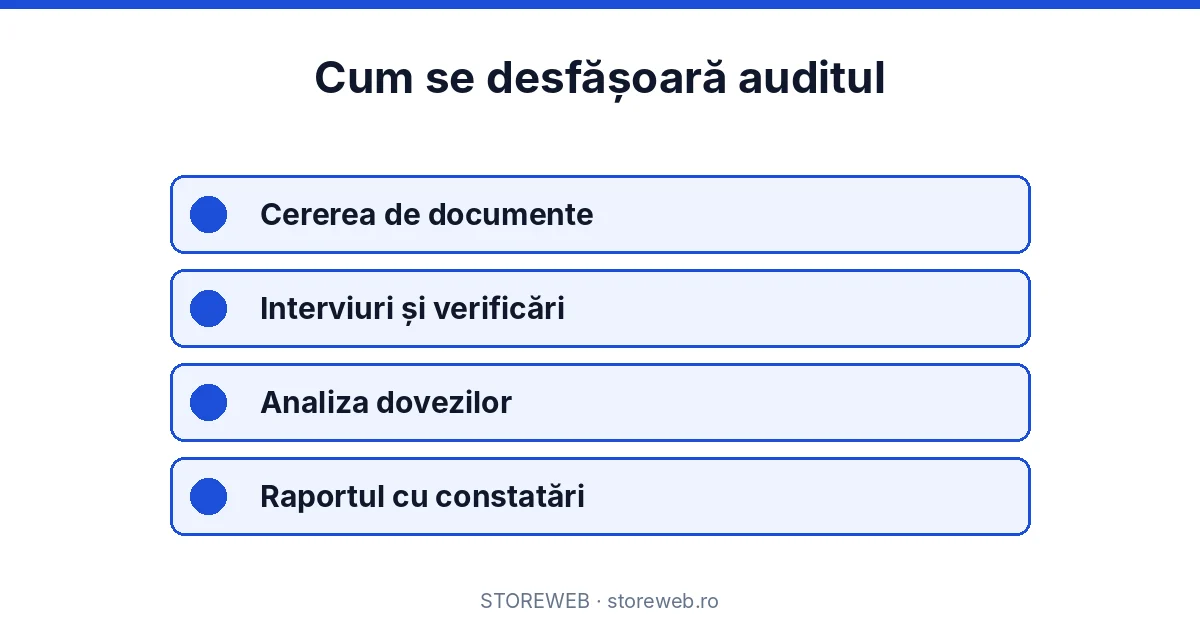
Un audit NIS2 începe, de regulă, cu o cerere de documente. Auditorul NIS2 primește politicile, procedurile, evaluarea de risc, autoevaluarea și dovezile principale. Pe baza lor își stabilește planul de verificare.
Urmează verificarea propriu-zisă: interviuri cu conducerea și cu echipa, verificări tehnice prin eșantionare și analiza dovezilor. La final, auditorul NIS2 întocmește raportul cu constatările, clasificate după gravitate, și recomandările.
Ce documente cere auditorul NIS2 înainte de vizită
Lista exactă diferă, dar aproape întotdeauna cuprinde politica de securitate aprobată, inventarul activelor, registrul de riscuri, procedurile de răspuns la incidente, planul de continuitate, evidența instruirilor, contractele cu furnizorii critici și rapoartele de testare.
Dacă le ai organizate pe structura măsurilor din Ordinul DNSC nr. 1/2026, auditorul NIS2 lucrează mai repede, iar auditul costă mai puțin timp pentru echipa ta.
Cum colaborează consultantul cu auditorul NIS2
Consultantul nu participă la audit în locul organizației, dar o poate ajuta să răspundă la cereri și să înțeleagă constatările. După audit, tot consultantul te poate ajuta să închizi neconformitățile în termenele stabilite.
Regula de independență rămâne clară: cine a implementat nu auditează. Iar un auditor NIS2 nu are voie să-ți vândă și implementarea pentru aceleași măsuri.
Costul real al unui audit NIS2 nepregătit
Un audit NIS2 nepregătit nu costă doar onorariul auditorului. Costă timpul echipei care caută documente, remedierile făcute în grabă și, uneori, un nou audit pentru verificarea lor. Pregătirea făcută din timp reduce toate aceste costuri.
Mai important, un raport de audit curat este o dovadă puternică pentru clienți, parteneri și pentru DNSC că organizația ia securitatea în serios.
Surse oficiale pentru verificare: textul oficial al Directivei (UE) 2022/2555 (NIS2) pe EUR-Lex, Regulamentul de punere în aplicare (UE) 2024/2690. Textul național, OUG nr. 155/2024 aprobată prin Legea nr. 124/2025, îl găsești în Monitorul Oficial și pe portalul legislativ al Ministerului Justiției.
Auditor NIS2 și DNSC: roluri diferite
Auditorul NIS2 nu este DNSC. El verifică organizația și emite un raport, dar nu aplică sancțiuni. DNSC este autoritatea care supraveghează și poate dispune măsuri, inclusiv pe baza rezultatelor unui audit.
În practică, raportul unui auditor NIS2 poate ajunge la autoritate, așa că o constatare gravă necorectată poate avea consecințe. De aceea planul de acțiuni corective trebuie tratat cu aceeași seriozitate ca auditul.
Cum pregătești conducerea pentru interviul cu auditorul NIS2
Auditorul NIS2 va discuta cu conducerea despre responsabilități, despre aprobarea măsurilor și despre resurse. Conducerea trebuie să știe ce politici a aprobat, ce riscuri a acceptat și cum urmărește implementarea planului.
O scurtă sesiune de pregătire, cu documentele principale și întrebările probabile, este suficientă. Scopul nu este memorarea unor răspunsuri, ci înțelegerea propriilor decizii.
Planul de acțiuni corective după raportul auditorului NIS2
Pentru fiecare constatare stabilești cauza, acțiunea corectivă, responsabilul și termenul. Constatările grave se tratează primele. La final, păstrezi dovezile închiderii, pentru că următorul auditor NIS2 le va cere.
Un plan bun este realist. Termenele prea optimiste, ratate apoi, arată mai rău decât termenele prudente respectate.
Auditul intern între două audituri NIS2
Între audituri merită o verificare internă periodică, făcută de cineva care nu a implementat măsurile verificate. Ea arată din timp ce s-a degradat: conturi noi neautorizate, proceduri nerevizuite, backup-uri netestate.
Organizațiile care fac acest exercițiu ajung la următorul auditor NIS2 fără surprize și cu dovezi la zi.
Cum alegi momentul auditului
Programează auditul după ce ai închis diferențele majore găsite la gap analysis și ai strâns dovezile. Un audit făcut prea devreme costă dublu: o dată pentru constatări pe care le știai deja și încă o dată pentru verificarea remedierilor.
Ce primești concret când lucrezi cu noi
Primești gap analysis-ul pe nivelul tău de risc, cu verificare tehnică directă. Primești planul de remediere și sprijin la implementare, acolo unde îl vrei.
Primești dosarul de dovezi organizat pe măsuri, pregătirea conducerii pentru interviu și un exercițiu de răspuns la incident documentat. După audit, te ajutăm să închizi constatările în termen.
Nu facem și auditul reglementat, pentru că independența auditorului este o regulă clară. Dar te ducem la el pregătit.
Pregătirea o planificăm invers, pornind de la data la care vrei să vină un auditor NIS2. Stabilim ce se poate închide până atunci și ce intră în plan cu termen. Când un auditor NIS2 sosește, găsește o organizație care își cunoaște măsurile, are dovezile la îndemână și poate răspunde clar. Iar raportul semnat de un auditor NIS2 atestat devine o dovadă pe care o poți folosi în fața clienților.
Cum te ajută STOREWEB
Echipa STOREWEB lucrează din 2008 cu servere, rețele și date ale firmelor și instituțiilor. Verificăm direct configurările, nu doar documentele, și le legăm de cerințele NIS2. Pentru că suntem consultantul tău, nu vom fi și auditorul tău NIS2, dar te ducem la el pregătit.
Scenariu: două organizații, același audit
Prima organizație cheamă un auditor NIS2 imediat după ce a scris procedurile. Auditul găsește proceduri neaprobate, backup netestat, conturi vechi active și instruire lipsă. Raportul are multe constatări, iar remedierea și reverificarea durează luni.
A doua organizație face întâi un gap analysis, închide diferențele majore, testează backup-ul, revizuiește conturile și organizează dovezile. Auditul durează mai puțin și găsește câteva constatări minore de documentare.
Ambele au cheltuit bani pe conformare. Doar a doua a obținut un raport care o ajută în fața clienților și a autorității, iar echipa ei a ieșit din audit cu încredere, nu cu o listă lungă de urgențe.
Scenariul este construit pentru explicație și nu descrie un client real.
Zece întrebări înainte să chemi auditorul
Dacă poți răspunde afirmativ la întrebările de mai jos, organizația este pregătită pentru vizita auditorului.
Ai făcut un gap analysis pe măsurile aplicabile nivelului tău de risc?
Diferențele majore au fost închise sau au termen în plan?
Dosarul de dovezi este organizat pe structura măsurilor?
Politicile și procedurile sunt aprobate și datate?
Conducerea a urmat instruirea și își cunoaște deciziile?
Echipa știe ce scrie în procedurile pe care le aplică?
Backup-ul a fost testat prin restaurare recent?
Conturile vechi și cele privilegiate au fost revizuite?
Exercițiul de răspuns la incident a fost făcut și documentat?
Ai ales un auditor atestat, independent față de cei care te-au pregătit?
Fiecare „nu” este o constatare probabilă. Închide-le înainte de audit și raportul va reflecta munca făcută, nu golurile.
Termeni pe care îi întâlnești în acest proces
Gap analysis
Comparația dintre situația reală a organizației și cerințele aplicabile. Arată ce lipsește și ce dovezi există deja.
Atestat DNSC
Recunoașterea oficială care permite unui auditor de securitate cibernetică să facă auditul reglementat de OUG nr. 155/2024.
Independența auditorului
Regula care interzice unui auditor NIS2 să auditeze o organizație pe care a pregătit-o sau pentru care a implementat măsuri.
Constatare de neconformitate
Diferența găsită de auditor între cerință și realitate, clasificată după gravitate, care trebuie închisă printr-o acțiune corectivă.
Acțiune corectivă
Măsura care elimină cauza unei neconformități, cu responsabil, termen și dovada închiderii.
Mai mulți termeni explicați pe înțeles găsești în glosarul NIS2 STOREWEB.
Concluzie
Un auditor NIS2 confirmă ce ai construit; nu construiește în locul tău. Pregătirea făcută din timp, cu gap analysis, remedieri și un dosar de dovezi ordonat, transformă auditul NIS2 dintr-un examen stresant într-o verificare de rutină. Te ducem la auditor pregătit, iar după raport te ajutăm să închizi constatările.
Întrebări frecvente despre auditor NIS2
Cine poate fi auditor NIS2?
Doar un auditor de securitate cibernetică atestat de DNSC, independent față de organizația auditată.
Consultantul meu poate face și auditul NIS2?
Nu. Cine a pregătit organizația, i-a scris procedurile sau i-a configurat sistemele nu o poate audita, din cauza conflictului de interese.
Cât durează pregătirea înainte de vizita unui auditor NIS2?
Depinde de nivelul de risc și de cât e deja implementat. Gap analysis-ul îți dă un calendar realist.
Ce se întâmplă dacă auditorul NIS2 găsește neconformități?
Primești constatări cu termene de remediere. Fiecare are nevoie de o acțiune corectivă documentată.
Cât durează un audit NIS2?
Depinde de mărimea organizației și de nivelul de risc. Pregătirea documentelor și a dovezilor scurtează mult durata.
Ce primesc după audit NIS2?
Un raport cu constatările clasificate după gravitate și recomandări, pe baza căruia stabilești acțiunile corective.
Pot alege orice auditor NIS2?
Poți alege orice auditor atestat de DNSC care este independent față de organizația ta.
Cât costă un auditor NIS2?
Onorariul depinde de auditor, de mărimea organizației și de nivelul de risc. Pregătirea bună scurtează auditul și reduce costul total.
Cât de des vine auditorul NIS2?
Periodicitatea este stabilită de cadrul legal și de nivelul de risc. Verifică cerințele aplicabile organizației tale.
Pot folosi un audit voluntar în locul celui reglementat?
Nu. Auditul voluntar ajută la pregătire, dar nu înlocuiește auditul făcut de un auditor NIS2 atestat.
Ce face consultantul după audit?
Te ajută să înțelegi constatările și să implementezi acțiunile corective în termenele stabilite.
Ce documente cere primul auditorul?
De obicei politica de securitate, inventarul, evaluarea de risc, autoevaluarea, procedurile de incident și dovezile principale.
Auditul include teste tehnice?
Auditorul poate face verificări tehnice prin eșantionare, pe lângă analiza documentelor și interviuri.
Pot amâna auditul?
Termenele se stabilesc după cadrul legal. Planifică din timp, pentru că auditorii atestați au disponibilitate limitată.
Raportul de audit este public?
Nu este un document public, dar poate fi solicitat de autoritate și îl poți folosi, cu discernământ, în relația cu clienții.
FĂRĂ SURPRIZE LA AUDIT
Pregătește-te pentru auditorul NIS2
Cere evaluarea NIS2 și primești constatările, prioritățile și planul până la audit.
Cere ofertaVerifică firma după CUIArticolul are caracter informativ și nu reprezintă consultanță juridică. Pentru situația concretă a organizației tale, o analiză pe documente este singura care îți dă un răspuns pe care îl poți susține în fața DNSC.