Autoevaluarea NIS2 are de acum un cadru clar. Ordinul DNSC nr. 1/2026 stabilește măsurile de gestionare a riscurilor și metodologia de autoevaluare a maturității. A intrat în vigoare la 27 august 2026, iar DNSC a pus la dispoziție instrumentele de autoevaluare la începutul lunii septembrie.
Ce declari în autoevaluarea NIS2 poate fi comparat ulterior cu ce găsește un control. Mai jos afli ce se evaluează, ce dovezi contează și de ce ordinea corectă este alta decât pare.
Pe scurt
Autoevaluarea NIS2 se face în 60 de zile de la transmiterea evaluării de risc ENIRE@RO.
Entitățile esențiale trimit apoi, în 30 de zile, planul de măsuri de remediere.
Un răspuns optimist, fără dovadă, devine o problemă exact la control sau după un incident.
GRATUIT, ÎN DOUĂ MINUTE
Intră firma ta sub NIS2?
Scrii CUI-ul și vezi din datele ANAF încadrarea orientativă, termenele DNSC și nivelul de cerințe. La cerere primești raportul PDF și calendarul termenelor.
Verifică firma după CUICuprins
Cine face autoevaluarea NIS2 și când
Autoevaluarea NIS2 o fac entitățile esențiale și importante, după evaluarea nivelului de risc cu ENIRE@RO. Termenul este de 60 de zile de la transmiterea evaluării de risc. Entitățile esențiale trimit apoi, în 30 de zile, planul de măsuri.
Ce verifică autoevaluarea NIS2
Autoevaluarea NIS2 arată, măsură cu măsură, cât de bine este implementată fiecare cerință corespunzătoare nivelului tău de risc. Acoperă guvernanța și responsabilitatea conducerii, identificarea activelor și a riscurilor, protecția sistemelor, detecția, răspunsul la incidente și recuperarea, inclusiv relația cu furnizorii.
Guvernanța este domeniul cel mai des neglijat. Conducerea trebuie să aprobe măsurile, să le supravegheze și să urmeze cursuri de formare. Fără dovada acestor lucruri, chiar și o infrastructură bine protejată arată slab.
Dovezile care contează
Nu este suficient ca o măsură să existe pe hârtie. Contează dacă este aplicată și dacă o poți dovedi. Pentru backup, un raport de restaurare testată. Pentru accesul la distanță, configurarea autentificării cu mai mulți factori. Pentru instruire, lista participanților și materialele. Pentru furnizori, clauzele de securitate din contracte.
Organizează dovezile pe măsuri, nu pe departamente. Când vine controlul sau auditul, găsești repede ce îți trebuie și nu depinzi de memoria cuiva.
De ce gap analysis-ul vine înaintea autoevaluării NIS2
Reprezentanții DNSC au precizat public că autoevaluările pot fi comparate cu situația găsită la control și, ulterior, cu împrejurările unui eventual incident. De aceea ordinea corectă este alta decât pare.
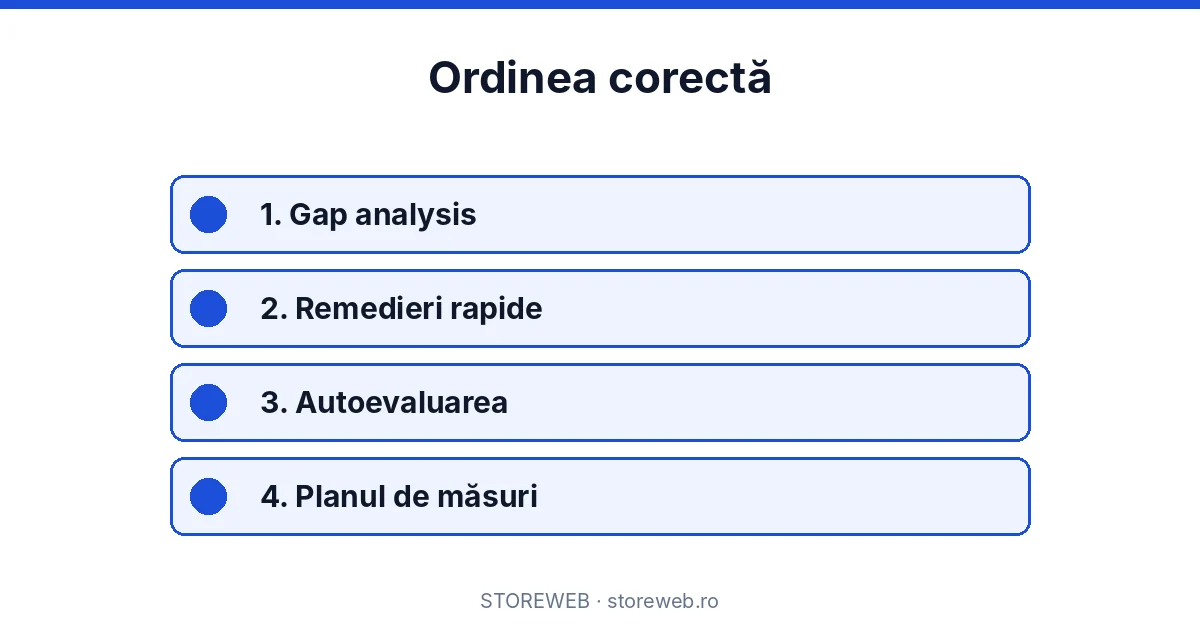
Întâi faci un gap analysis cinstit, cu verificare tehnică, care arată nivelul real și dovezile disponibile. Apoi completezi autoevaluarea NIS2 cu răspunsuri pe care le poți susține și construiești planul de măsuri pe diferențele găsite.
GAP ANALYSIS NIS2
Completează autoevaluarea NIS2 pe dovezi, nu pe estimări
Comparăm situația reală cu măsurile din Ordinul DNSC nr. 1/2026, pregătim dovezile pentru autoevaluare și livrăm planul de remediere, cu priorități.
Cere gap analysis NIS2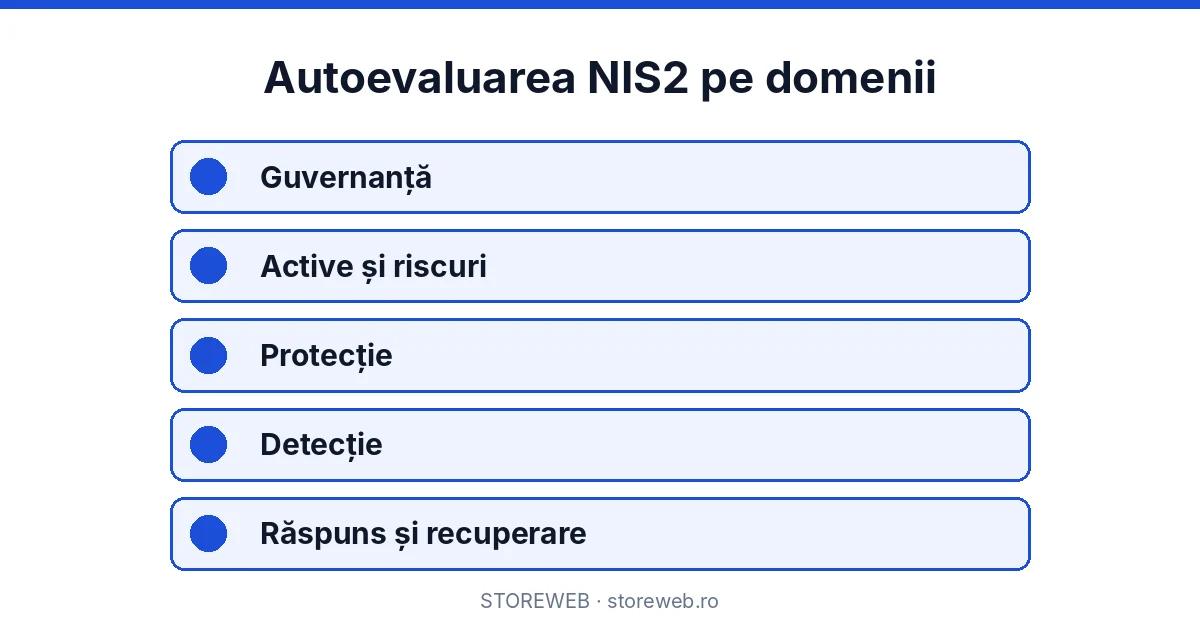
Planul de măsuri
Un plan bun are pentru fiecare diferență o acțiune concretă, un responsabil, un termen realist și resursele necesare. Planurile vagi, cu termene puse doar ca să arate bine, sunt ușor de contestat mai târziu.
Prioritizează ce e grav și ușor de rezolvat: autentificarea cu mai mulți factori, backup-ul testat, actualizările critice, conturile de administrator. Sunt măsuri ieftine, cu impact mare și cu dovezi ușor de arătat.
Cum arată o pregătire bună, săptămână cu săptămână
În primele două săptămâni strângi documentele existente: politici, proceduri, contracte cu furnizorii, evidența instruirilor, rapoarte de backup. Multe organizații descoperă că au mai mult decât credeau, dar împrăștiat.
În următoarele două săptămâni urmează verificarea tehnică a configurărilor importante: conturile de administrator, accesul la distanță, firewall-ul, actualizările, criptarea, jurnalele. Aici apar de obicei cele mai multe diferențe față de ce scrie în documente.
Apoi stabilești, pentru fiecare măsură, nivelul actual și ținta. Decizi ce se poate rezolva înainte de transmitere și ce intră în planul de măsuri, cu responsabil și termen.
Ultima etapă este completarea propriu-zisă, cu fiecare răspuns legat de o dovadă. Așa, la un control, nu cauți documente, ci le arăți.
Rolul conducerii în autoevaluare
Conducerea aprobă rezultatul și planul de măsuri. Merită să participe la discuția finală, pentru că deciziile despre buget și priorități sunt ale ei, iar NIS2 îi atribuie explicit răspunderea pentru măsurile de securitate.
Ce aduce nou Ordinul DNSC nr. 1/2026
Ordinul DNSC nr. 1/2026 pune laolaltă măsurile de gestionare a riscurilor și metodologia de autoevaluare a maturității. Pentru organizații, asta înseamnă un singur reper pentru ce trebuie implementat și pentru cum se măsoară progresul.
Autoevaluarea NIS2 se face pe nivelul de cerințe rezultat din evaluarea de risc. Aceeași măsură poate fi cerută cu exigențe diferite la nivelul de bază și la cel esențial, așa că este important să citești cerința pentru nivelul tău.
Autoevaluarea NIS2 pe domenii: unde apar diferențele
La guvernanță, diferențele apar de obicei la aprobarea formală a politicilor și la instruirea conducerii. La active și riscuri, la inventarul incomplet. La protecție, la conturile privilegiate și la actualizări. La detecție, la lipsa jurnalelor centralizate. La răspuns și recuperare, la procedurile netestate și la backup-ul fără test de restaurare.
Aceste diferențe se văd ușor la o verificare tehnică și greu dintr-un chestionar completat din birou. De aceea autoevaluarea NIS2 făcută doar pe declarații tinde să fie prea optimistă.
Cum alegi nivelul de maturitate pentru fiecare măsură
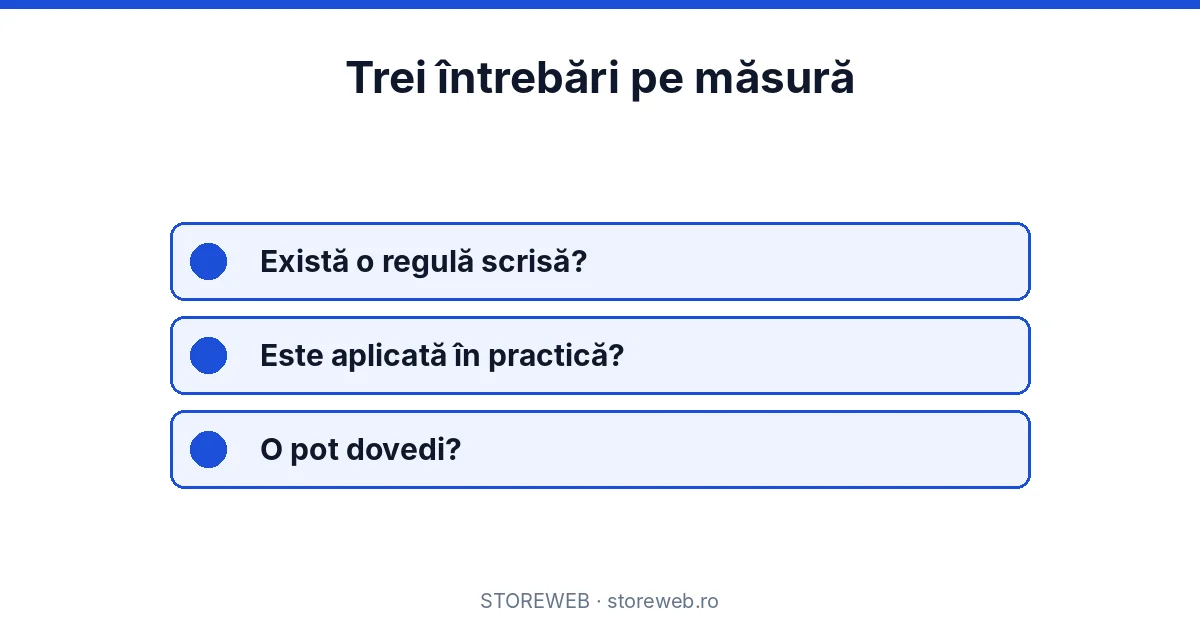
Pentru fiecare măsură te întrebi trei lucruri: există o regulă scrisă, este aplicată în practică și o pot dovedi. Dacă răspunsul la oricare este nu, nivelul real este mai mic decât pare. Un răspuns prudent și susținut valorează mai mult decât unul ridicat și fragil.
Notează pentru fiecare măsură dovada pe care te bazezi. La un control, legătura dintre răspuns și dovadă este primul lucru verificat.
Greșelile frecvente la autoevaluarea NIS2
Completarea de o singură persoană, fără conducere și fără IT. Bifarea măsurilor „parțial implementate” ca implementate. Lipsa dovezilor pentru măsurile organizatorice, cum ar fi instruirile. Și amânarea până în ultima săptămână, când nu mai există timp pentru remedieri rapide.
Toate se evită cu un calendar realist și cu un gap analysis făcut înainte, care îți spune exact unde ești și ce poți corecta până la termen.
Surse oficiale pentru verificare: textul oficial al Directivei (UE) 2022/2555 (NIS2) pe EUR-Lex, Regulamentul de punere în aplicare (UE) 2024/2690. Textul național, OUG nr. 155/2024 aprobată prin Legea nr. 124/2025, îl găsești în Monitorul Oficial și pe portalul legislativ al Ministerului Justiției.
Exemple de dovezi pentru fiecare domeniu
Pentru guvernanță, dovada tipică este politica de securitate aprobată de conducere și procesul-verbal al deciziei. Pentru active și riscuri, inventarul actualizat și registrul de riscuri, cu data ultimei revizii.
Pentru protecție, configurările de autentificare cu mai mulți factori, rapoartele de actualizare și lista conturilor privilegiate revizuită. Pentru detecție, jurnalele centralizate și alertele configurate.
Pentru răspuns și recuperare, procedura de incident, raportul ultimului exercițiu și raportul unui test de restaurare din backup. Pentru furnizori, clauzele de securitate și răspunsurile la chestionare.
Cu aceste dovezi organizate, autoevaluarea NIS2 devine o descriere a ce există, nu o promisiune.
Instruirea conducerii, o cerință des uitată
NIS2 cere ca membrii conducerii să urmeze cursuri de formare în securitate cibernetică. La autoevaluarea NIS2, lipsa acestei instruiri apare frecvent, deși este una dintre cele mai ușor de rezolvat.
O sesiune bine construită explică obligațiile legale, riscurile principale pentru organizație și deciziile pe care conducerea trebuie să le ia. Prezența și materialele se păstrează ca dovadă.
Cum folosești rezultatul în relația cu clienții
Clienții reglementați cer tot mai des furnizorilor informații despre securitate. O autoevaluare NIS2 susținută de dovezi, împreună cu planul de măsuri, este un răspuns serios la aceste cereri.
Nu trimite documentul complet fără discernământ. Pregătește un rezumat care arată nivelul atins și direcția, fără detalii tehnice care ar putea fi folosite de un atacator.
Actualizarea după remedieri
Pe măsură ce implementezi măsurile din plan, actualizează și evaluarea internă. Astfel, la următoarea raportare sau la audit, ai deja imaginea la zi și dovezile noi organizate.
Ce primești concret când lucrezi cu noi
Primești gap analysis-ul pe măsurile din Ordinul DNSC nr. 1/2026 aplicabile nivelului tău, cu verificare tehnică pe servere, rețea, conturi și backup. Pentru fiecare măsură vezi nivelul actual, dovezile existente și ce lipsește.
Primești dosarul de dovezi organizat pe măsuri și propunerea de răspunsuri pentru autoevaluare. Primești planul de remediere, cu priorități, responsabili și termene, gata de aprobat de conducere.
Dacă vrei, continuăm cu remedierea tehnică, pentru că administrăm zilnic exact tipul de infrastructură pe care îl verificăm.
Calendarul îl stabilim pornind de la termenul tău DNSC, cu o marjă pentru remedierile rapide. Așa, autoevaluarea NIS2 pleacă la timp, cu răspunsuri pe care le poți susține, iar planul de măsuri este deja pregătit pentru aprobarea conducerii. Tu primești rezultatul, iar echipa ta nu pierde săptămâni învățând metodologia și poate rămâne concentrată pe activitatea de zi cu zi a firmei.
Cum te ajută STOREWEB
Facem verificarea tehnică direct pe infrastructură: servere, rețea, firewall, conturi, backup. O legăm de măsurile din ordin și îți spunem pentru fiecare cerință nivelul actual, dovezile existente și ce lipsește. Rezultatul este o autoevaluare NIS2 pe care o poți susține și un plan pe care conducerea îl poate aproba și finanța.
După autoevaluare, putem continua cu remedierea tehnică, procedurile de răspuns la incidente și pregătirea pentru auditul NIS2.
Scenariu: autoevaluarea care nu a rezistat
O companie declară că face backup zilnic testat lunar și că toate conturile de administrator folosesc autentificare cu mai mulți factori. Ambele răspunsuri sunt completate de cineva din birou, pe baza a ce știa.
La un control, se cere raportul ultimului test de restaurare. Nu există. Se verifică și trei conturi de administrator, iar unul, al unui fost furnizor, nu are al doilea factor activ.
Problema nu mai este doar măsura lipsă, ci și declarația care nu corespunde realității. O verificare tehnică făcută înainte de transmitere ar fi găsit ambele situații în câteva ore.
Scenariul este construit pentru explicație și nu descrie un client real.
Lista de verificare înainte de transmitere
Folosește întrebările de mai jos ca ultim filtru înainte să trimiți rezultatul la DNSC.
Ai citit cerințele pentru nivelul tău de risc, nu pentru alt nivel?
Fiecare răspuns are o dovadă identificată și păstrată?
Măsurile parțial implementate sunt declarate ca atare?
Conducerea a urmat instruirea și există dovada participării?
Politica de securitate este aprobată și datată?
Inventarul activelor a fost actualizat în ultimele luni?
Backup-ul a fost testat prin restaurare și există raport?
Conturile privilegiate au fost revizuite recent?
Contractele cu furnizorii critici au clauze de securitate?
Planul de măsuri are responsabili și termene realiste?
O autoevaluare care trece de acest filtru poate fi susținută la control. Una care nu trece are nevoie de încă o rundă de lucru, iar aceasta este mai ieftină acum decât după o constatare.
Termeni pe care îi întâlnești în acest proces
Nivelul de cerințe
Rezultatul evaluării de risc: de bază, important sau esențial. Stabilește câte măsuri de securitate trebuie implementate și dovedite.
Gap analysis
Comparația dintre situația reală a organizației și cerințele aplicabile. Arată ce lipsește și ce dovezi există deja.
Nivel de maturitate
Cât de bine este implementată o măsură: de la inexistentă, la documentată, aplicată, verificată și îmbunătățită continuu.
Plan de măsuri de remediere
Documentul transmis de entitățile esențiale după autoevaluare, cu acțiunile, responsabilii și termenele pentru diferențele găsite.
Dovadă
Orice element verificabil care arată că o măsură există și este aplicată: document aprobat, configurare, jurnal, raport de test sau evidență de instruire.
Mai mulți termeni explicați pe înțeles găsești în glosarul NIS2 STOREWEB.
Concluzie
Autoevaluarea NIS2 este o declarație pe care DNSC o poate verifica. Făcută pe dovezi, după un gap analysis cinstit, ea devine un instrument de management și un argument în fața clienților. Făcută din birou, devine un risc. Cere gap analysis-ul înainte de termen și completezi autoevaluarea fără emoții.
Întrebări frecvente despre autoevaluarea NIS2
Ce termen are autoevaluarea NIS2?
60 de zile de la transmiterea evaluării nivelului de risc. Entitățile esențiale trimit apoi planul de măsuri în 30 de zile.
Pot completa autoevaluarea NIS2 fără ajutor extern?
Da, dar riscul este să declari un nivel pe care nu îl poți dovedi. O verificare independentă înainte reduce acest risc.
Ce dovezi cere autoevaluarea NIS2?
Documente aprobate, configurări verificabile, rapoarte de test, evidența instruirilor și clauzele cu furnizorii, organizate pe măsuri.
Autoevaluarea NIS2 înlocuiește auditul?
Nu. Auditul de securitate cibernetică este o verificare separată, făcută de un auditor atestat de DNSC și independent față de organizație.
Când a intrat în vigoare Ordinul DNSC nr. 1/2026?
La 27 august 2026. Instrumentele de autoevaluare au fost puse la dispoziție de DNSC la începutul lunii septembrie.
Autoevaluarea NIS2 se repetă?
Da, autoevaluarea reflectă nivelul de maturitate la un moment dat și trebuie actualizată pe măsură ce implementezi măsurile.
Ce se întâmplă dacă nivelul declarat e prea mare?
Riști ca diferența să fie constatată la control sau după un incident, iar declarația nesusținută devine o problemă în sine.
Cine semnează autoevaluarea NIS2?
Organizația, prin reprezentanții ei. Conducerea aprobă rezultatul și planul de măsuri.
Pot declara o măsură „în curs”?
Da, dacă este reflectată corect în nivelul de maturitate și apare în planul de măsuri cu termen.
Ce legătură are autoevaluarea NIS2 cu auditul?
Auditorul verifică ce ai declarat. O autoevaluare corectă face auditul mai simplu.
Cine trebuie să participe la autoevaluare?
Responsabilul de securitate, echipa IT, cei care gestionează furnizorii și un membru al conducerii care aprobă rezultatul.
Pot folosi un instrument extern pentru autoevaluare?
Poți folosi orice instrument pentru pregătire, dar transmiterea se face în formatul cerut de DNSC.
Ce fac dacă descopăr o problemă gravă în timpul pregătirii?
O tratezi imediat dacă e simplu de rezolvat sau o incluzi în planul de măsuri cu prioritate maximă.
Autoevaluarea acoperă și furnizorii?
Da, prin măsurile privind lanțul de aprovizionare: contracte, cerințe de securitate și verificări.
60 DE ZILE TREC REPEDE
Pornește gap analysis-ul înainte de autoevaluare
Cere oferta și primești un calendar de lucru aliniat la termenele tale DNSC.
Cere ofertaVerifică firma după CUIArticolul are caracter informativ și nu reprezintă consultanță juridică. Pentru situația concretă a organizației tale, o analiză pe documente este singura care îți dă un răspuns pe care îl poți susține în fața DNSC.